AI 해킹 시대, 오래된 웹사이트 보안에 AI를 쓰는 법
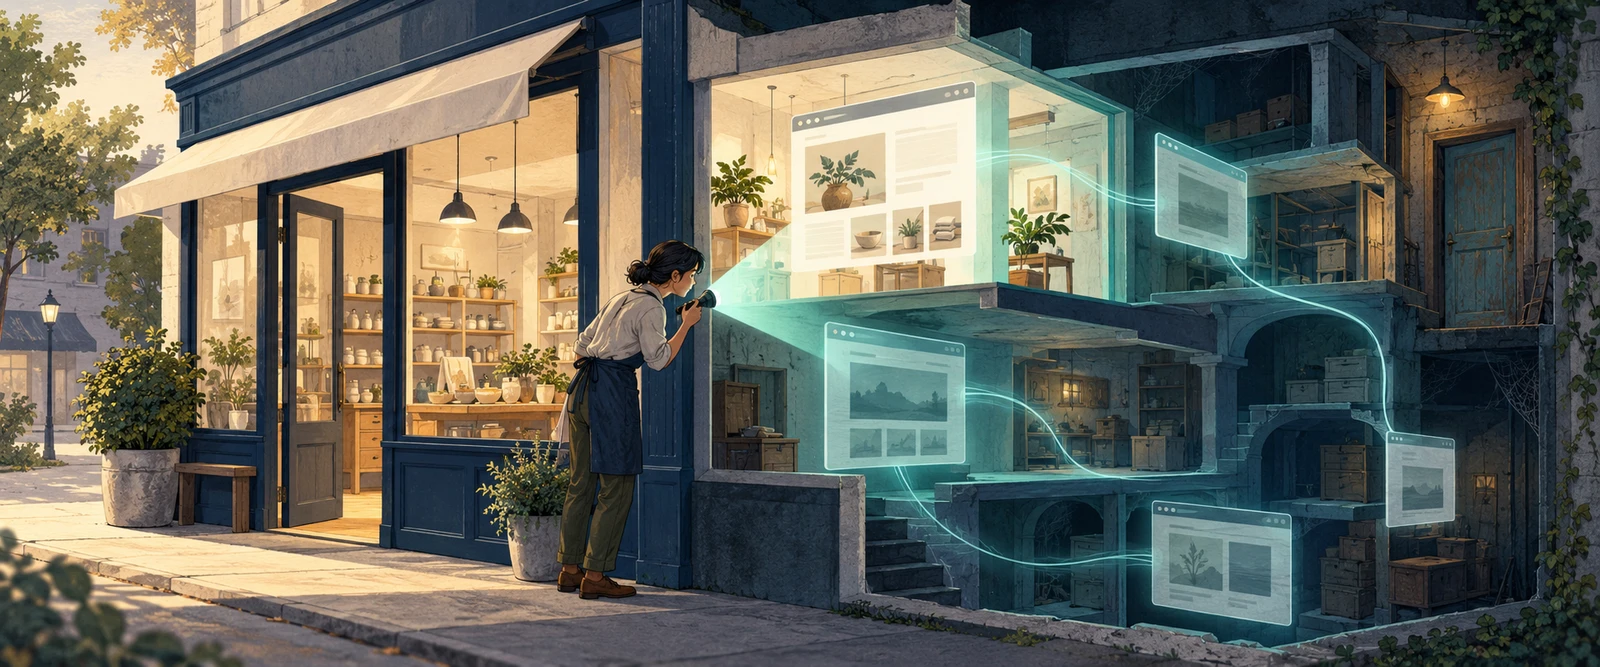
공격자는 AI로 취약점을 찾고 공격 코드를 고칩니다. 우리 쇼핑몰·예약 사이트는 몇 년 전 상태 그대로여도 괜찮을까요? AI를 동원한 해킹이 개인 공격자에게까지 확산하는 지금, 웹사이트 보안 관리도 달라져야 합니다.
최근 은행 개인정보 유출은 평소 눈에 잘 띄지 않는 업무용 웹 화면도 고객정보와 연결돼 있다는 사실을 보여줬습니다. AI는 이런 위험에 대응하는 조력자이기도 합니다. 개발팀이 없어도 보안 공지를 읽고, 관리업체의 설명을 이해하고, 필요한 조치를 요청하는 데 활용할 수 있습니다.
1. 은행 해킹과 웹 보안
신한은행은 2026년 10월 1일 사과문을 통해 약 2만5천 명의 고객정보 유출을 밝혔습니다. 다음 날인 10월 2일에는 KB국민은행이 119명, 하나은행이 89명의 고객정보 유출을 발표했습니다.
문제가 된 곳은 신한의 대출모집인용 모바일 조회 서비스, KB의 직원용 모바일 업무지원시스템, 하나의 영업지원시스템이었습니다. KB와 하나는 인터넷·모바일 뱅킹과 별개의 시스템이라고 설명했습니다. 고객을 직접 상대하는 주력 서비스뿐 아니라, 그 뒤에서 정보를 조회하는 업무용 화면도 관리해야 한다는 뜻입니다.
신한은행 공격에 쓰인 것으로 의심되는 서버의 웹페이지 제목에서 AI 침투 도구 관련 문자열이 발견되면서 AI 활용 정황도 제기됐습니다. 공격자가 고객정보에 닿을 수 있는 경로를 얼마나 빠르게 찾아내는지가 중요한 문제가 되고 있습니다.
홈페이지나 쇼핑몰을 운영한다면 남의 일이 아닙니다. 주문·예약 화면, 견적 조회, 예전 신청서, 외부 직원용 페이지가 모두 고객정보와 연결될 수 있습니다. 홈페이지를 새로 꾸몄더라도 예전 기능까지 함께 관리되고 있는지 확인해야 합니다.
2. 일본의 AI 악용 사례
일본 경찰청이 2026년 3월 발표한 보고서에는 생성 AI를 악용한 실제 수사 사례가 실렸습니다. 2025년 1월 복합카페의 앱 서버를 공격해 회원정보를 유출하고 일부 기능을 중단시킨 혐의로, 같은 해 12월 피의자가 검거된 사건입니다.
경찰은 생성 AI로 만든 공격 프로그램이 사용됐으며, AI의 답변을 바탕으로 프로그램을 수정했다고 설명했습니다. 사람이 직접 코드를 만들고 오류를 고치는 과정에 AI가 들어온 것입니다. 공격 도구를 만드는 데 필요한 지식과 시행착오의 부담이 낮아진다는 점에 주목할 필요가 있습니다.
3. AI가 낮춘 공격 장벽
Anthropic은 2026년 9월 위협 보고서에서 AI를 활용하는 공격이 국가 연계 조직뿐 아니라 개인 공격자에게도 확산하고 있다고 분석했습니다. 공개한 사례 중에는 클라우드 소프트웨어 업체를 침해한 공격자가 Claude를 환경 탐색과 데이터 수집 도구 작성 등에 악용한 사건도 있습니다.
정보를 읽고, 코드를 만들고, 결과에 맞춰 고치는 작업을 적은 인력으로 반복할 수 있게 된 것입니다. 오래된 사이트의 약점을 찾는 데 드는 수고가 줄어들수록, 운영자도 “문제없이 쓰고 있으니 나중에 보자”는 방식에서 벗어나야 합니다.
AI가 공격자의 기술적 부담을 줄인다면, 운영자도 AI로 관리의 부담을 줄여야 합니다. 어려운 기술 문서를 읽고 관리업체에 정확히 질문하는 일은 개발팀이 없는 웹사이트 운영자도 시작할 수 있는 활용법입니다.
4. 오래된 웹사이트 점검
사이트가 정상적으로 열리고 주문도 들어온다고 해서 보안 업데이트까지 이루어지고 있는 것은 아닙니다. 오래된 쇼핑몰이나 예약 사이트를 운영한다면 제작·관리업체에 다음 네 가지를 물어보세요.
우리 사이트는 누가, 어디까지 관리하고 있나요?
- 업데이트: 사용 중인 프로그램과 버전, 마지막 보안 업데이트 날짜는 무엇인가요? 보안지원이 끝난 구성요소는 없나요?
- 고객별 조회 권한: 로그인한 고객이 자기 주문·예약만 보도록 서버에서 확인하나요? 이 부분을 점검한 적이 있나요?
- 남아 있는 옛 화면: 사용하지 않는 견적·신청·조회 페이지나 외부 직원용 화면이 남아 있나요? 필요 없는 기능은 정리할 수 있나요?
- 관리 책임: 보안 업데이트와 옛 기능 정리는 누가 맡나요? 현재 계약에 포함되는 작업과 별도 비용이 드는 작업을 알려 주세요.
OWASP의 웹 보안 자료도 개별 정보에 대한 접근권한과 방치된 옛 기능의 관리를 강조합니다. 질문에 답할 담당자가 없다면 호스팅 업체에 문의해 유지보수 범위부터 확인하세요. 서버 공간을 제공하는 계약과 사이트 프로그램을 관리하는 계약은 다를 수 있습니다.
5. AI로 시작하는 보안 관리
웹페이지를 열어볼 수 있는 AI에 내가 운영하는 홈페이지·쇼핑몰 주소부터 넣어보세요. 제품명이나 버전을 몰라도 공개된 화면을 함께 살펴보는 것부터 시작할 수 있습니다.
“제가 운영하는 사이트는 [URL]입니다. 공개 페이지를 열어 보안 관리 관점에서 먼저 확인할 항목과 제작업체에 물어볼 질문을 정리해 주세요. 직접 확인한 내용과 추정을 구분하고, 페이지를 열지 못했다면 알려 주세요. 로그인이나 정보 입력 없이 살펴봐 주세요.”
HTTPS로 열리는지, 개인정보처리방침·문의처가 있는지, 공개된 신청·예약 화면에서 어떤 정보를 요청하는지 등을 정리하게 할 수 있습니다. 이를 보며 “이 화면도 지금 관리하고 있나요?”처럼 업체에 물을 질문을 고릅니다. 공개 화면에서 찾은 단서를 출발점으로 삼고, 로그인 뒤의 권한과 내부 보안 상태는 관리업체가 확인하도록 합니다.
업체 답변을 받은 뒤에는 확인된 제품명·버전과 공식 보안 공지를 AI와 함께 읽어보세요. 우리 버전에 해당하는 내용과 근거 링크, 업데이트가 필요한 항목을 정리하고 적용 일정은 업체에 확인합니다.
업체의 설명이 어렵다면 민감한 내용을 지운 뒤 쉬운 말로 풀어 달라고 요청하세요. 완료된 조치와 아직 답이 없는 항목을 나누고, 무엇을 고칠지, 누가 맡을지, 언제 완료 여부를 확인할지 업체와 정합니다. 고객 개인정보, 비밀번호, 접속키, 공개하면 위험한 내부 설정은 AI에 입력하지 마세요.
오늘은 사이트 주소 하나로 확인할 질문을 만드는 것부터 시작해 보세요. AI의 도움으로 궁금한 점을 정리하면 관리업체와의 대화도 더 구체적이 됩니다.
어떤 AI를 골라 어디서부터 써야 할지 막막하다면 AIB와 시작해 보세요. 에이아이비(AIB)는 특정 AI 회사에 치우치지 않는 독립적인 AI 비교 플랫폼을 운영합니다. 기업의 대표와 실무자가 업무와 예산에 맞는 AI를 고르고 실제 업무에 적용하도록 돕습니다. 어려운 자료를 읽고 후속 조치를 정리하는 일부터, 우리 사업에 맞는 활용 방법을 함께 찾아보세요.
출처와 참고 자료
- 한국 은행 사건 보도: 신한은행서 2만5천명 고객정보 유출…금융당국 긴급 현장조사(종합) · 국민·하나·부산은행도 당했다…금융권 해킹 피해 확산(종합2보) · 신한은행에 ‘중국어 AI 침투’ 흔적…해킹 공포 금융권 확산(종합2보)
- AI 악용 사례: 令和7年におけるサイバー空間をめぐる脅威の情勢等について · Detecting and countering misuse of AI: September 2026
- 웹 관리 기준: API1:2023 Broken Object Level Authorization · API9:2023 Improper Inventory Management · Choosing a managed service provider (MSP) · Using TLS to protect data
함께 읽어보기
AI 보안·윤리와 관련된 글 더 보기 →
AI 정보유출과 해킹 사례: 한국·일본에서 드러난 보안의 빈틈
한국 은행권 공격에서는 AI 해킹 도구 ARTEX의 사용 흔적이 확인됐습니다. 일본 RIZAP에서는 직원이 건강정보까지 포함된 고객 데이터를 회사가 허가하지 않은 개인용 AI 서비스에 입…
AI 교육은 적극적으로, AI 사용은 제한적으로
지난 글에서는 “AI가 일하는 시대, 우리 아이는 무엇을 배워야 할까?”를 살펴봤습니다. 이번에는 가정에서 실천할 수 있는 방법을 알아보겠습니다. 2026년 9월 4일, 미국의 소아과 전…
AI 에이전트 시대, 늘어나는 토큰을 감당할 추론 인프라
11월 4일, 웨스틴 서울 파르나스에서 열린 AMD Advancing AI World Tour & AI DevDay Seoul에 참석했습니다. DevDay를 관통한 주제는 AI를 실제 업…
레바텍 프리랜스가 소개한 AIB: AI 시대 엔지니어의 가치는 어떻게 달라질까?
최근 IT 엔지니어와 프리랜서를 위한 일본 미디어 ‘레바텍 프리랜스(Levtech Freelance)’의 주목할 만한 AI 도구·AI 에이전트 특집에서 에이아이비(AIB)를 소개해 주셨습…