エージェントの計画だけでは権限を得られず
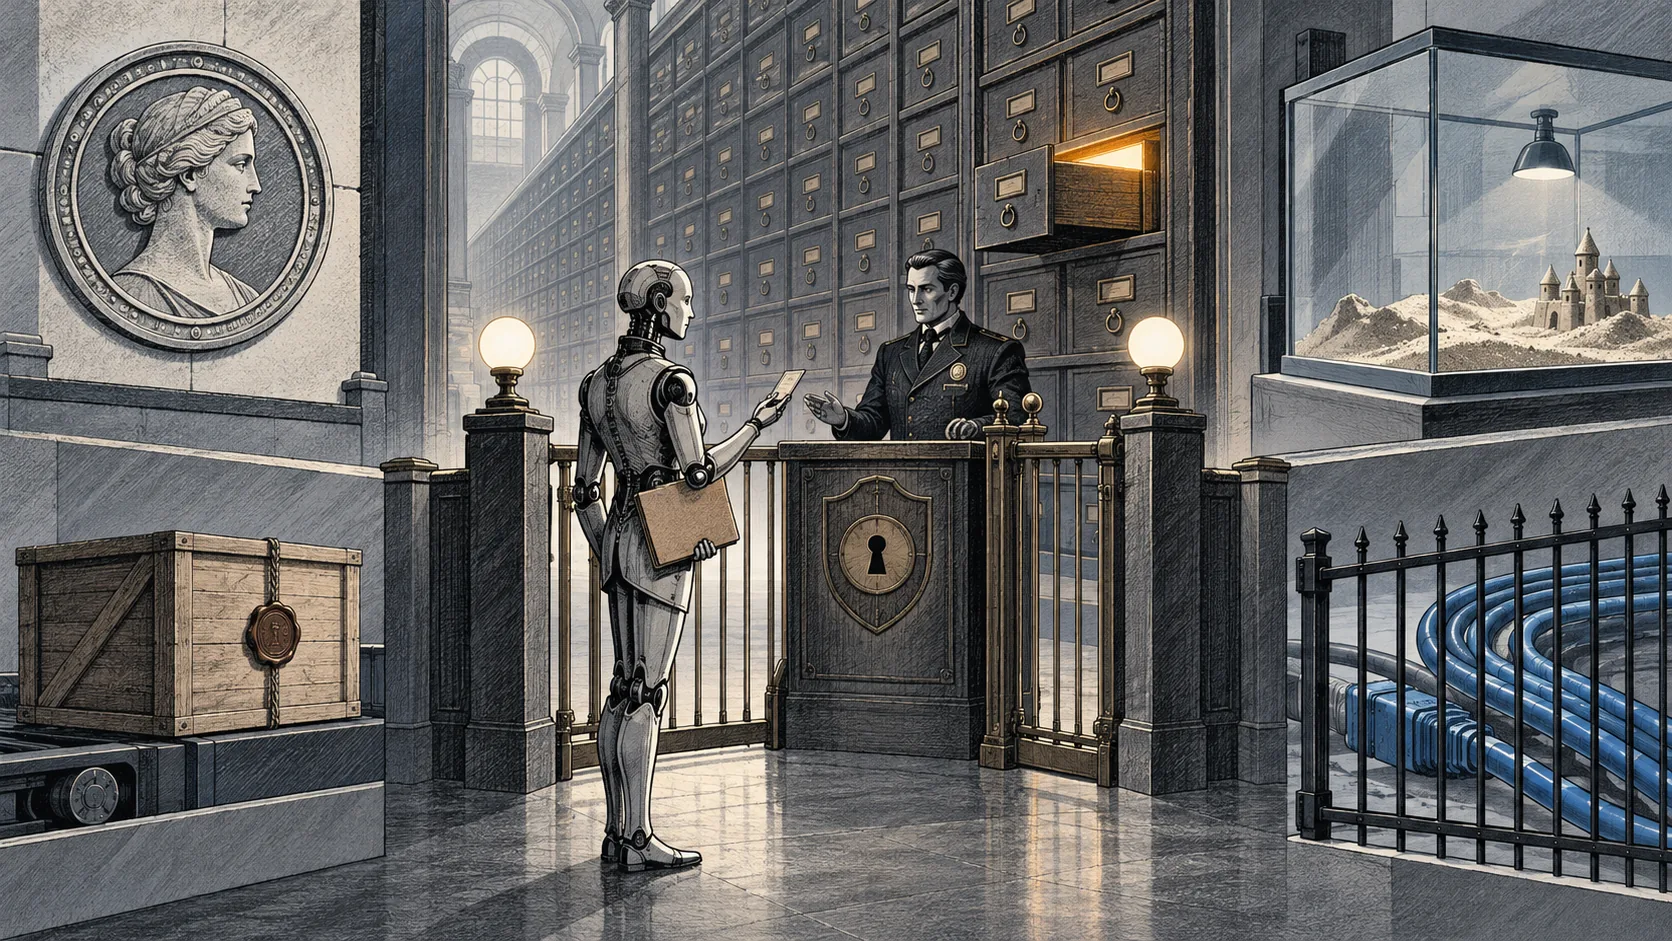
- •意図ベースの認可は、タスク、依頼者の権限、エージェントの役割、組織方針に基づいてアクセスを審査
- •決済インシデント担当エージェントは直近1時間分のログを受け取り、必要に応じて認証ログへのアクセスを申請
- •Software Factoryの設計は、IDとアクセス、サプライチェーン、サンドボックス、ネットワークの4領域で制御
本番環境の不具合を調べるコーディングエージェントは、リポジトリの閲覧やログの検索、プルリクエストの作成が必要になる場合があります。調査対象が別のサービスに及ぶと、アクセス権は調査内容に応じて決まるべきですが、認証情報はタスクにかかわらず同じ権限を与えることが少なくありません。APIキーやトークンには、エージェントに何を依頼したか、誰が依頼したか、依頼がどう届いたかが記録されないこともあります。意図ベースの認可は、目的と状況を使い、依頼者の権限、エージェントの役割、組織方針に照らしてアクセス申請を審査します。たとえば、顧客サポート担当のエージェントがツール経由で人事記録に届く場合でも、その閲覧は担当範囲外に保たれます。
決済サービスの警告を受けると、オーケストレーターが調査を提案できます。認可サービスは、認証済みの警告元、エージェントに許可された役割、エージェント自身が変更できない方針を確認し、インシデント担当エージェントに直近1時間分の当該サービスのログ閲覧を許可します。証拠から認証サービスの調査が必要になれば、エージェントはそのログへのアクセスを申請します。方針により自動で許可することも、人の承認を求めることもできますが、承認が下りるまでは実行時に申請がブロックされます。エージェントは調査を続けられますが、自らの権限を決めることはできません。
インシデント担当エージェントがログ分析を別のエージェントに委ねる場合、受け取る側は検証可能な独自のIDを使い、自分の担当作業に必要な範囲だけアクセスできます。引き継ぎによって既存の許可範囲を狭めることはできますが、広げることはできません。また、タスクの状況と引き継いだ人の記録も保たれます。認可では、信頼できる状況情報と信頼できない内容を分ける必要があります。認証済みの警告に攻撃者が書き込んだログ行が含まれていても、警告元が信頼できるというだけで、その行の指示が有効な認可になるわけではありません。
ソフトウェア工場では、オーケストレーターがインシデントやスキャナーの検出結果を監視し、チケットのない不具合を選んで、調査や修正案の作成をエージェントに割り当てることがあります。有用なタスクを見つけても、必要なアクセスまで自動的に割り当てられるわけではありません。独立した判断で上限を設定し、エージェントの実行中に適用する必要があります。過剰な申請は予算で制限でき、変更を次段階へ進めるかは確認とテストで決まります。エージェントの外部に監査記録を保管し、取り消し可能なアクセスを設けることで、運用担当者は必要に応じて活動を停止できます。
Keycard、Docker、Barclays、SocketとAgent BaselineのAaron Stanleyが開発したSoftware Factoryの参照アーキテクチャは、4つの制御領域を定めています。IDとアクセス、サプライチェーン、サンドボックス、ネットワークです。これらは、タスクごとのアクセス権、エージェントが使うソフトウェア、実行場所、接続できるシステムを対象にします。この設計では、エージェントが次に調査する対象を選べる一方、アクセスの判断は独立した管理下に置かれます。