LangSmith BYOC、3つのクラウドに対応
- •LangChainがLangSmith BYOCをAWS、Azure、Google Cloudで提供開始、AWSは一般提供、残る2社はベータ版
- •トレースやプロンプトなどを顧客のアカウント内に保管し、LangChainがデータプレーンを運用
- •移行ツールでワークスペース資源を転送、AWSではトレース移行に対応し、LLM Gatewayは11社のプロバイダーをサポート
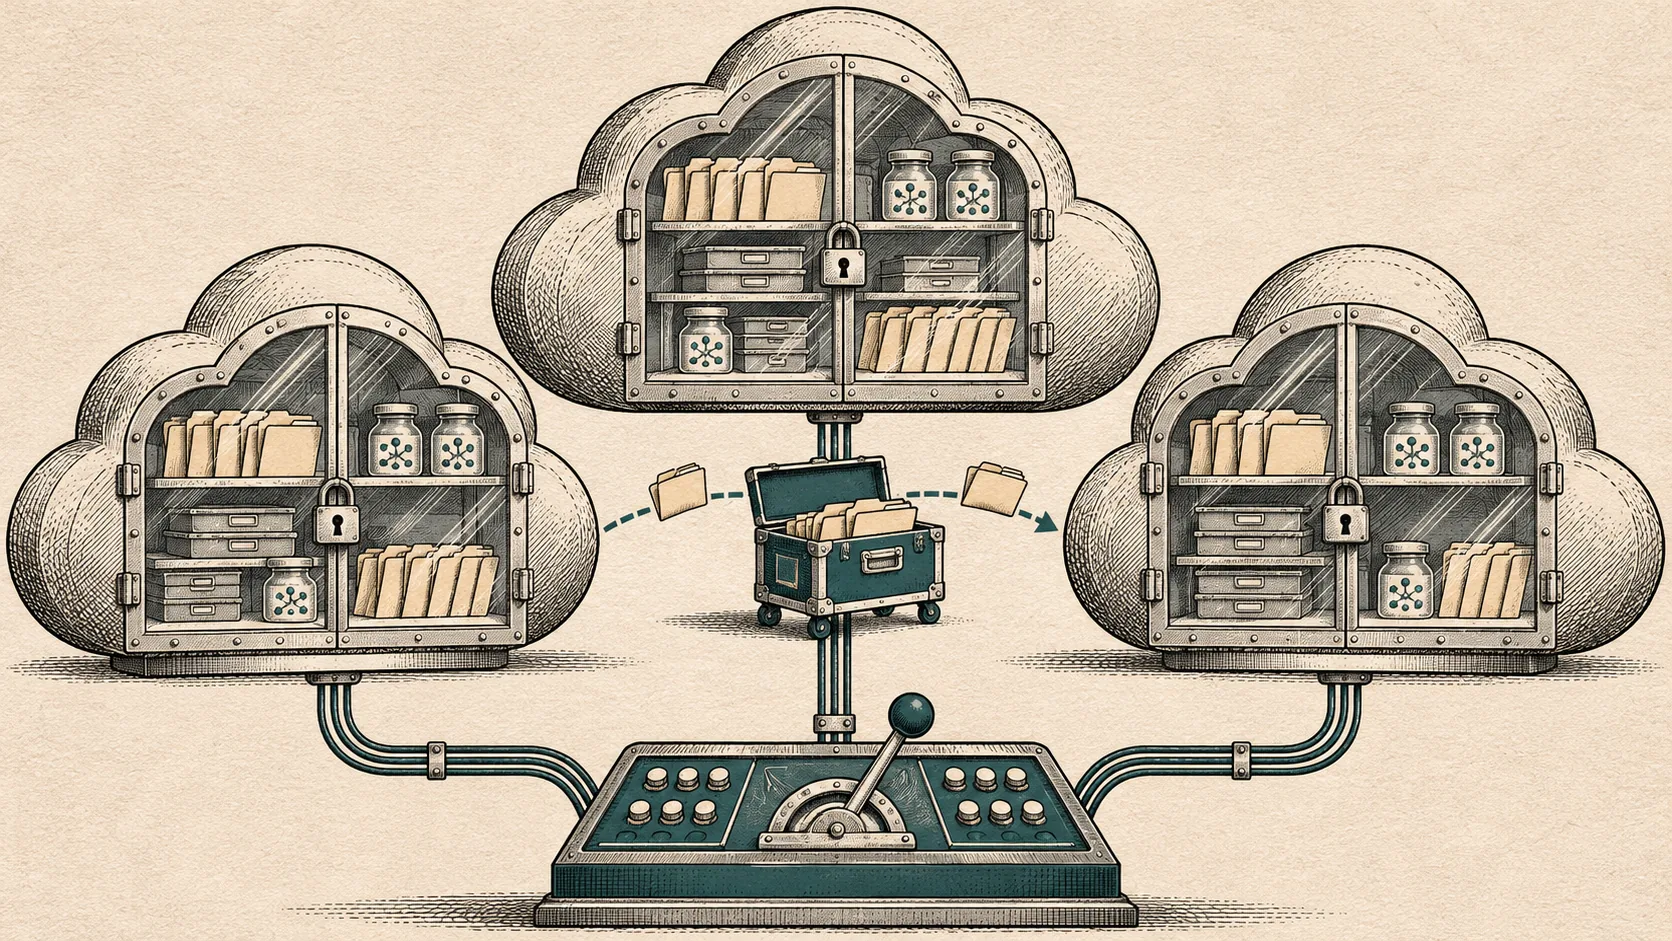
LangChainは2026年11月3日、LangSmithのBring Your Own Cloud(BYOC)をAWS、Azure、Google Cloudで提供開始しました。AWS版は一般提供で、Azure版とGoogle Cloud版はベータ版です。BYOCではトレース、評価データセット、プロンプト、エージェントのデプロイ環境を顧客のクラウドアカウント内に保管し、LangChainがオーケストレーション、拡張、プラットフォーム更新などのデータプレーンを管理します。
BYOCではLangSmithを、LangChainが運用するコントロールプレーンと、顧客が所有するデータプレーンに分けます。コントロールプレーンには認証、組織・ワークスペース設定、請求情報、ハッシュ化したAPIキー、静的なユーザーインターフェース資産が含まれます。データプレーンにはトレース、プロンプト、データセット、実験、エージェントのデプロイ環境、ワークスペースの秘密情報が保存されます。組織は複数のアカウントや地域にデータプレーンを設け、地域、環境、事業部門ごとに分けられます。例えば、本番環境とステージング環境を別々のAWSアカウントで運用し、別の事業部門はAzureで独自のデプロイ環境を運用できます。
BYOC以前、厳格なコンプライアンス要件を持つチームはLangSmithを自社運用し、サービスへのパッチ適用、データベース設定、スキーマ移行も担っていました。BYOCは顧客の仮想ネットワーク内にLangSmithを構築し、データを顧客管理のクラウドネットワークに置いたまま、LangChainが拡張、スキーマ更新、実行環境の依存関係を管理します。LangChainによると、チームはメンテナンス時間の調整やHelmのアップグレード管理が不要になり、データプレーンにはLangSmith Cloudで機能が提供された後、間を置かずに反映されます。サービスは利用状況に応じて拡張します。LangChainは、8月の開始後にAWS顧客から需要が寄せられたため、AzureとGoogle CloudにもBYOCを広げたと説明しました。
各クラウドのデプロイ環境は、プロバイダーごとのネットワーク・セキュリティ機能を使い、3社すべてでManaged Deep Agentsのエンドポイントに対応します。Azureでは専用の仮想ネットワーク、非公開のAKS APIエンドポイント、Helmを使ったIstioとKEDAによるルーティングおよびイベント駆動型の拡張、システム情報を集めるAzure Monitorを利用します。LangSmith Sandboxesへの対応は予定されています。Google Cloudでは任意の地域でデプロイでき、米国のコントロールプレーンから管理されます。リソース名は名前空間ごとに設定されます。AWSでは顧客の既存VPC内で稼働し、データベースを指定したサブネットに置き、各アプリケーションの役割に顧客のセキュリティグループを設定できます。
顧客は既存の自社運用環境からデータを移行できます。LangChainのオープンソース移行ツールは、ユーザーと役割、データセット、実験、プロンプト、アノテーションキュー設定、自動化ルール、ダッシュボード、Fleetの資源を転送し、移行中も自社運用インスタンスを稼働状態に保ちます。トレース、実行記録、フィードバックはLangChainが別途、内部ツールで移行し、トレース移行は現在AWSで利用できます。同社はTerraformモジュールと移行ツールも公開しました。データプレーンのLLM Gatewayは標準で11社のプロバイダーのモデルに対応し、OpenAIまたはAnthropicと互換性のある任意のエンドポイントも利用できます。顧客は営業窓口を通じて3つのクラウドのいずれかにデータプレーンを構築できます。