李元泰委員長、政府横断のサイバー安全保障司令塔を提案
- •李元泰委員長、各省庁の対応をつなぐ司令塔と「国家CISO」の役割を提案
- •韓国型AI-CSFと脆弱性の常時通報・対応制度で共通基準の整備を推進
- •重要サービスの復元力、AIエージェントの権限制御、対応・復旧時間の測定を強調
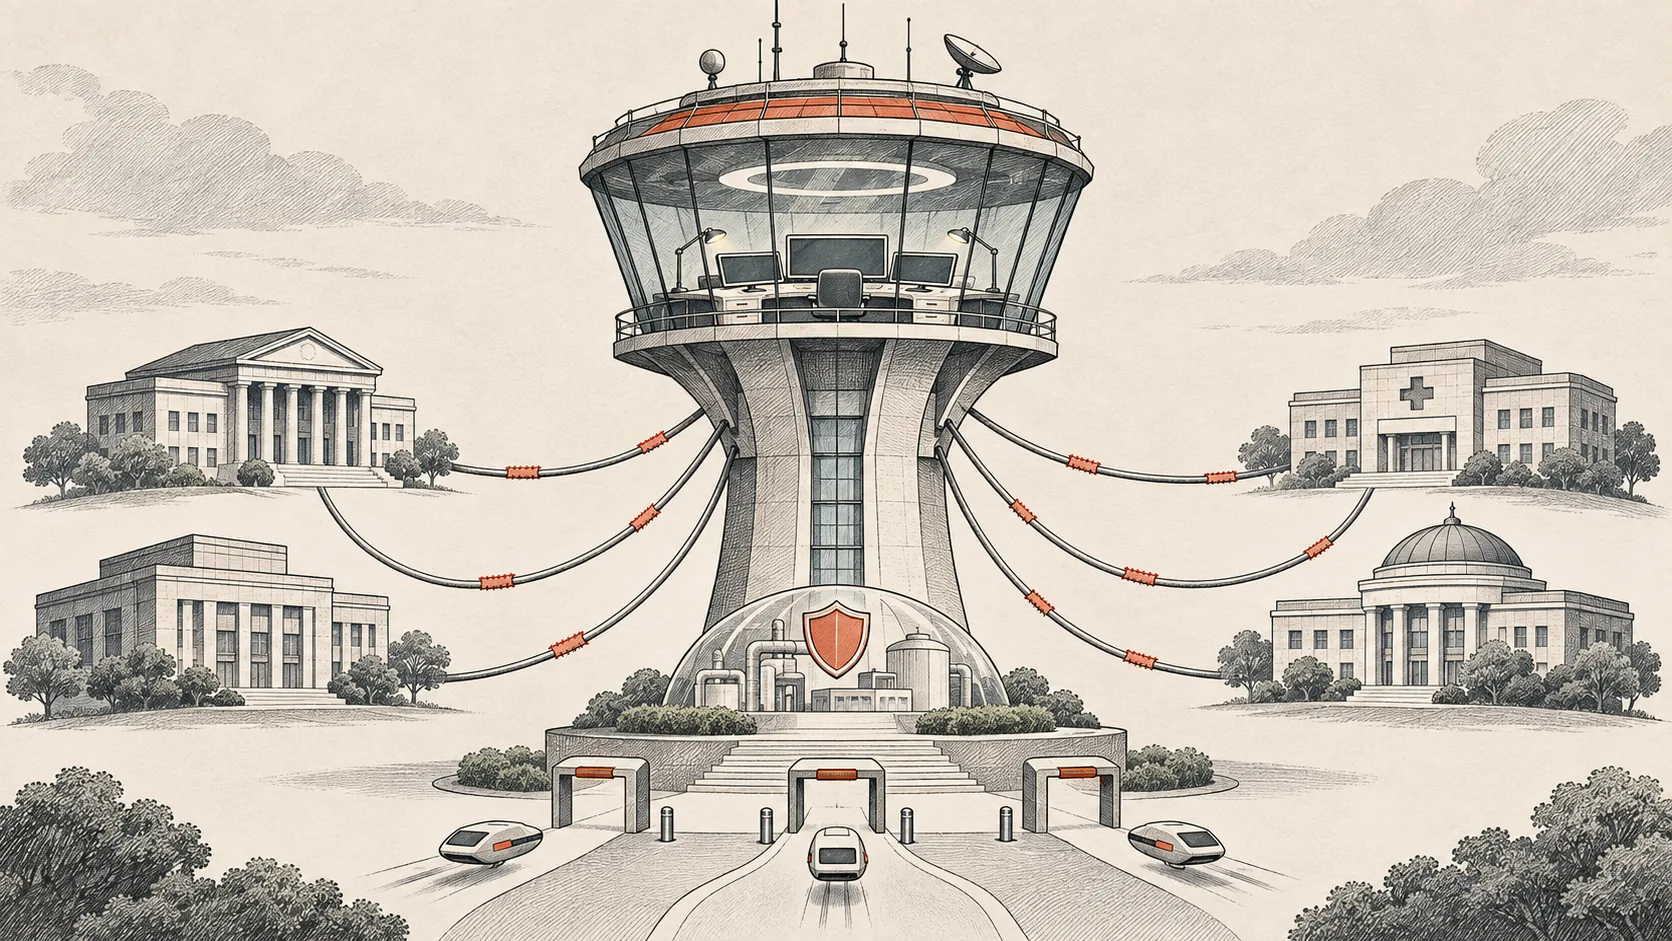
国家人工知能(AI)戦略委員会のセキュリティ特別委員長で、国民大学校の特任教授を務める李元泰氏は、バイラインネットワークのインタビューで、AIによる攻撃の速さに国内の防御組織や対応体制が追いついていないと述べました。各省庁の情報と権限をつなぎ、実際の措置を主導する政府横断のサイバーセキュリティ司令塔が必要だと提案しました。企業の最高情報セキュリティ責任者(CISO)のように、国家レベルでリスクの優先順位を決め、対応を統括する役割を「国家CISO」と説明しました。この名称は提案された役割を示す概念で、具体的な組織の形や既存機関との分担は今後さらに議論が必要だとしています。
現在は国家安保室の第3次長とサイバー安保秘書官がサイバー安全保障を統括・調整しています。李氏は、国家安保室の戦略・危機調整の役割を維持したうえで、政策執行を支える省庁横断の専任体制を設けるよう提案しました。公共分野は国家情報院、民間は科学技術情報通信部と韓国インターネット振興院(KISA)、金融は金融当局などに対応が分かれています。同じソフトウェアの脆弱性でも、機関間で情報や措置手順が途切れれば被害が繰り返されかねないため、脅威情報を共同で分析し、担当者と期限を定めて措置の結果を確認する仕組みが必要だと説明しました。統合とは機関の合併ではなく、共通基準と成果の測定方法を整えることだと付け加えました。
省庁ごとのAIセキュリティ指針を公共・民間・金融分野にまたがって結ぶ枠組みとして、「韓国型AIサイバーセキュリティフレームワーク(AI-CSF)」を提案しました。各指針のセキュリティ要件にAIの特性を反映し、業務・産業別のデータ分類や管理の事例を示して現場に適用する構想です。セキュリティ点検の実施有無ではなく、発見したリスクを実際に減らせたかを成果基準とし、資産の把握、リスクに応じた措置の優先順位付け、パッチ適用後の解決確認まで続く常時運用体制に変えるべきだと述べました。事故に備えた代替運用や復旧訓練も日頃から繰り返し、ある機関の攻撃情報や対応経験を、ほかの機関の防御と復旧に生かす必要があるとしています。
政策手段として、国家AI戦略委員会が課題に掲げ、セキュリティ特別委員会が助言してきた「脆弱性の常時通報・対応制度」を挙げました。5月から科学技術情報通信部や国家情報院などが公共・民間分野で試行事業を進めています。許可された範囲内でセキュリティ研究者が脆弱性を通報し、企業や機関が検証・修正したうえで結果を公表する仕組みです。李氏は、善意の研究者を保護する法的基準も整備すべきだと述べました。AIを使った通報の増加を想定し、再現の根拠と品質基準で重複通報や誤検知を除き、実際に悪用される可能性や被害範囲に応じて対応順を決める必要があると説明しました。制度の拡大は試行事業の結果を見ながら、公共分野では段階的な義務化、民間では費用を考慮した自主参加と勧告を中心に検討すべきだとしています。
李氏は、攻撃を受けても病院・通信・交通・物流などの重要サービスを維持し、速やかに復旧するサイバー復元力を強調しました。12日に発足した国家AI戦略委員会傘下の「国家サイバー復元力強化タスクフォース(TF)」でリーダーを務め、関連戦略の策定を主導しています。成果は機器の導入や点検件数だけでなく、事故中のサービス維持水準と復旧時間でも確認すべきだと述べました。TFでは、重要サービスの優先順位付け、リスク把握、AIモデル・エージェントの検証、事故報告と情報共有、代替運用と復旧を一体的に扱い、官民合同訓練も進める計画です。
AIの運用では、モデルを検証し、権限を制限し、必要に応じて停止・交換できる「運用統制権」が必要だと提案しました。エージェントが重要情報を外部に送信したり、大量のデータを削除したりしようとする場合、モデルの判断だけに任せず、別途承認・遮断の仕組みを設けるべきだと説明しました。エージェントごとに識別情報と担当者、権限の範囲と有効期間を定め、送金・大量削除・外部送信には個別承認を適用するほか、行動記録、権限の取り消し、停止、誤った変更の復旧機能も備える必要があるとしています。セキュリティ主権とは、すべての技術を国産化することより、どのモデルを使っても検証・管理し、停止・交換できる運用統制権を確保することだと述べました。
国内のセキュリティ企業には、セキュリティ特化AIモデルに加え、脆弱性の検証とパッチ適用の自動化、エージェントの識別・権限管理、複数モデルをつなぐ運用技術を育てる必要があると話しました。独自モデルの開発まで、セキュリティ特化AI基盤モデル事業が防御の空白を埋める橋渡しになり得るとしています。外部モデルを使う場合も、データへのアクセスやツールの利用を制限する「セキュリティハーネス」とエージェントをともに育成すべきだと説明しました。政府には試験環境とデータ活用を支援し、検証や実地実証で効果が確認された技術の購入につなげるよう提案しました。中小企業も、検証済みの技術を適切な費用で利用できるようにすべきだと付け加えました。
李氏は、技術導入を増やすため、検証済みのセキュリティ投資への税制・財政支援、中小企業のセキュリティサービス利用支援、公共調達の評価との連動を検討できると述べました。情報保護の開示には支出額だけでなく、脆弱性への対応時間、復旧時間、訓練結果も盛り込み、投資効果を判断できるようにする案を示しました。リスクを把握しながら措置を先送りした経営陣の責任を問う一方、自主的な通報や被害救済・改善の取り組みも考慮し、セキュリティ人材の待遇と実質的な権限も評価すべきだとしています。国家レベルでは、脆弱性の発見から措置までの時間、誤って付与した権限の取り消し時間、攻撃の検知・隔離・復旧にかかる時間、事故中の重要サービス維持水準をあわせて測る構想です。
最も速く正確なAIニュースをメールでいかがですか?