Microsoft、セキュリティ業務を自社AIへ
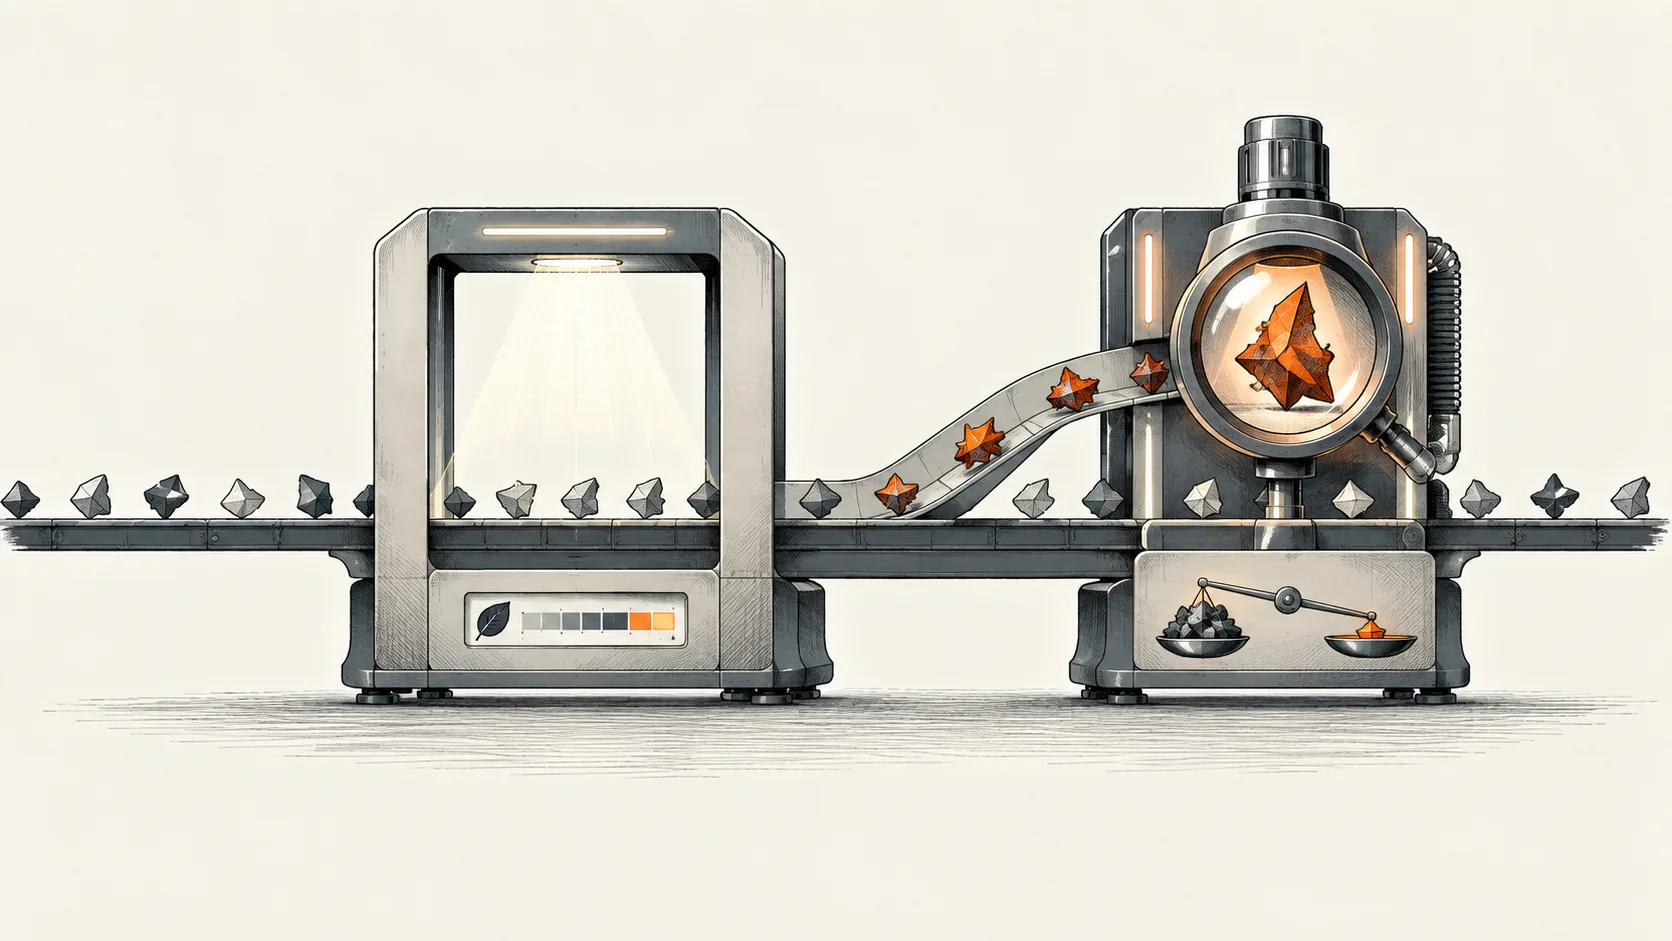
- •Microsoftは脆弱性スキャン作業の90%をMAI-Cyber-1-Flashに振り分け、10%をGPT-5.4へエスカレーションする
- •Project Perceptionは7月27日の発表後、8月3日にMicrosoft Defenderのプレビュー版へ入った
- •MDASHはCyberGymで95.95 percentを記録し、88.4から上昇、計算コストを半減した
Microsoftは脆弱性スキャンシステムの作業量の約90%を、小型の自社モデルMAI-Cyber-1-Flashに移し、最も難しい10%をOpenAIのGPT-5.4へ送る方式に切り替えた。Microsoft Security責任者のヘイテ・ガロット(Hayete Gallot)が7月27日に発表したProject Perceptionは、8月3日にMicrosoft Defender内のプレビュー版へ入り、Security Compute Unitsを通じた従量課金で提供される。Microsoftは、このルーティング変更により計算費用をおおむね半減しながら、セキュリティ製品の性能も高めるとしている。
Project Perceptionは、3つのAIエージェントチーム(反復的に行動するソフトウェア作業者)を使う。レッドエージェントはMicrosoft顧客のシステムで攻撃経路を探り、ブルーエージェントは信号を調査して重要なリスクを判断し、グリーンエージェントは修正を書いて配備する。影響の大きい操作には人間の承認が必要だ。ガロットは、目標を「機械の速度で推論し、優先順位を付け、行動できる」防御層だと述べた。
下位層にあるMDASHは、Microsoftの脆弱性発見ハーネスで、100を超える専門エージェントがコードベースをスキャンし、発見内容を検証し、修正案を提示する。MDASHは以前、OpenAIのレンタルモデルであるGPT-5.4、GPT-5.4 mini、GPT-5.3 codexで稼働していた。新リリースでは、その処理能力の大半をMAI-Cyber-1-Flashに置き換えた。MAI-Cyber-1-FlashはMicrosoftのMAI-Thinking-1モデル系列から派生したコード重視の専門モデルで、約5 billionのアクティブパラメータで動作する。Microsoftは、1.6 millionの顧客に提供してきた数十年分のセキュリティインフラから、実際の悪用事例と修正記録を使って訓練した。
Microsoftは、MDASHがCyberGymで95.95 percentを記録し、AnthropicのMythosを約12ポイント上回ったと主張している。UC Berkeleyの研究者が構築したCyberGymは、188のオープンソースプロジェクトで発見、修正された実際の脆弱性に基づく1,507タスクを使う。記事中では2つの留意点も示された。スコアは小型モデル単体ではなく、MDASHの多段階ハーネス全体のものだという点と、独立した確認によれば、Microsoftの数値は7月下旬時点でCyberGymの公開リーダーボードに載っていなかったという点だ。Microsoftのハーネス内では、フロンティアモデルを専門モデルに置き換えることで、スコアは88.4から95.95へ上がり、コストは半減した。
ルーティング分割により、通常のスキャン、トリアージ、重複排除は5-billion-parameterの専門モデルに残し、深い悪用チェーン分析と概念実証の構築はGPT-5.4へエスカレーションする。MicrosoftはOpenAIの27%を保有し、Anthropicに$5 billionを出資している。GoogleはGemini 3.5 Flash Cyberを出荷し、CiscoはAntaresをリリースしており、いずれもセキュリティ専門モデルに独自データを使っている。