OpenRouter、全リクエストでCSAMを検査
- •OpenRouterは10月27日、サービスを通るすべての推論リクエストを処理中にCSAMの疑いがないか検査すると発表
- •ゼロデータ保持の対象リクエストも検査し、疑いのある内容は確認や法的義務のため保持する場合
- •米国法は対象事業者に、報告した内容を提出後1年間保存するよう義務付け
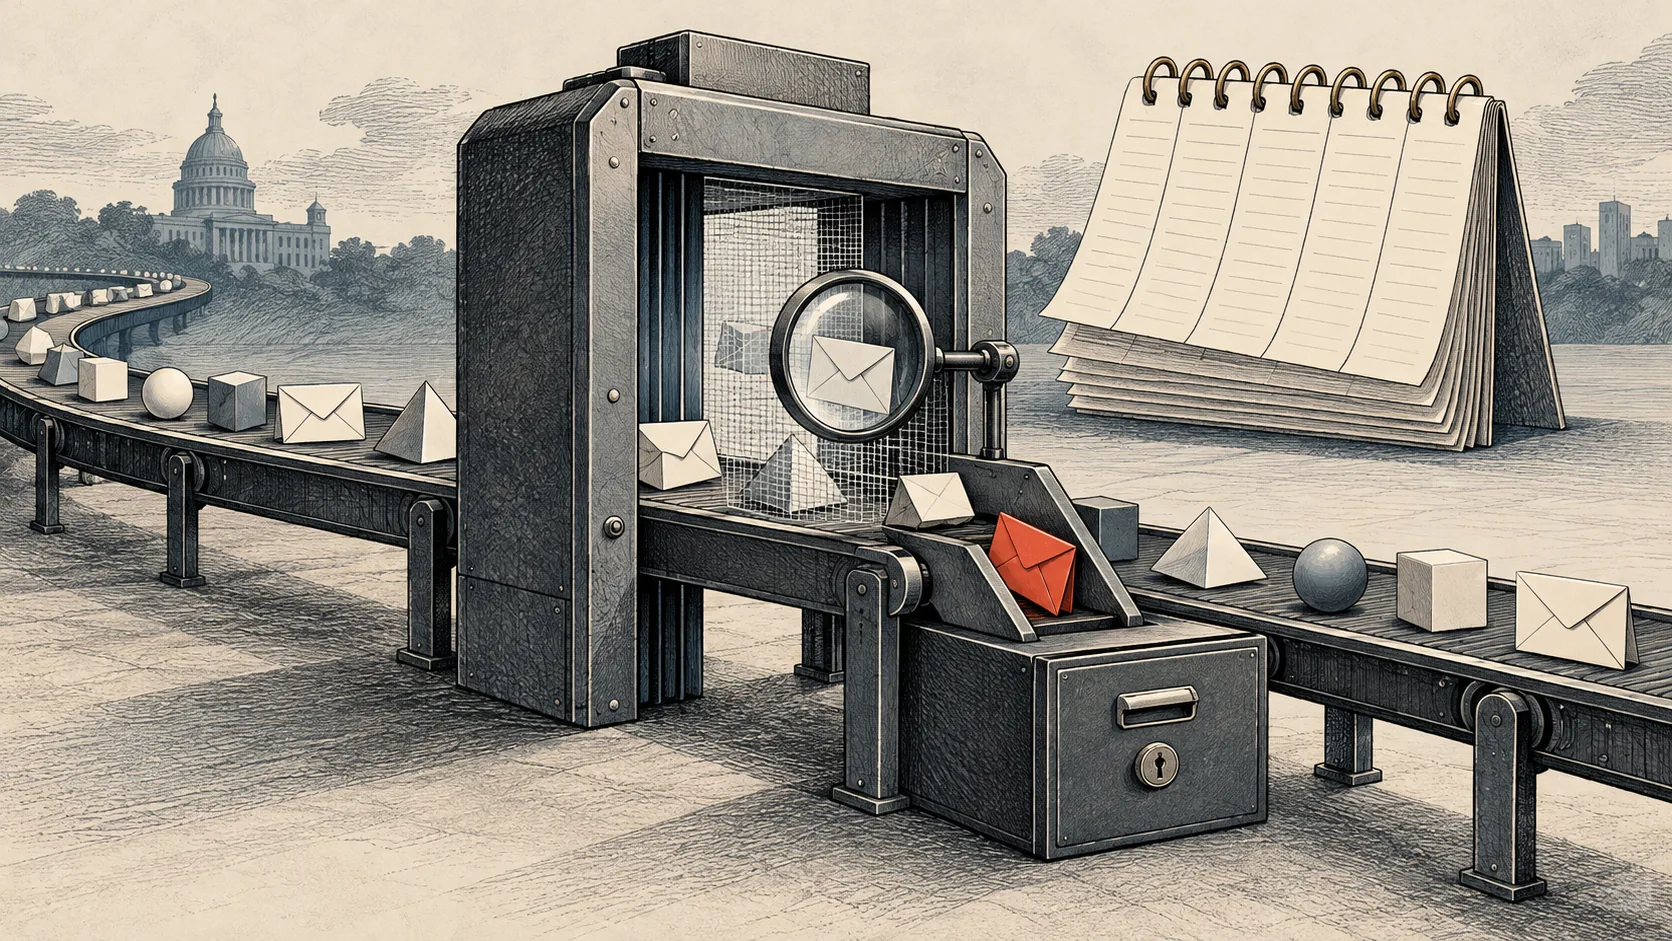
OpenRouterは2026年10月27日、サービスを通るすべての推論リクエストを処理中に児童性的虐待素材(CSAM)の疑いがないか検査すると発表しました。該当する可能性がある内容は人による確認のため保持され、法律で求められる場合は報告・保存されます。同社によると、検出フラグは疑いを示すもので、内容がCSAMだと確定したことを意味しません。
検査では、対象コンテンツを、過去に特定されたCSAMのハッシュ(デジタル指紋)と照合します。既知のハッシュに一致しなくても、新たな素材の疑いがあるとしてフラグが付いた内容を人が確認できるよう、OpenRouterが保持する場合があります。ハッシュマッチングは既知の素材を検出し、分類器はハッシュデータベースにまだ登録されていない疑わしい素材を特定できます。全米行方不明・被搾取児童センター(NCMEC)は、生成AIサービスを含め、画像や動画を扱うサービスの基本的な児童安全対策として、ハッシュと画像分類器を推奨しています。
検査はOpenRouterのゼロデータ保持(ZDR)ポリシーの対象となるリクエストにも適用されます。同社は、利用者が明示的に保存を選んだ場合や、CSAMの確認・報告、関連する法的保存が必要な場合を除き、対象のプロンプトと応答を処理後に保持しないと説明しています。この規定は、ZDR対象の内容を無関係な目的で一般的に保存することを認めるものではありません。また、入力や出力をモデルの訓練に使わないという約束は継続するとしています。
OpenRouterは、保存に関する約束を明確にするため、文書と利用規約を更新しています。米国法では、対象事業者は、指定された犯罪の疑いを示す事実や状況を実際に把握した後、合理的に可能な限り速やかにNCMECのサイバーチップラインへ報告しなければなりません。報告した内容と一定の関連情報は提出後1年間保存する必要がありますが、この義務は報告対象に適用され、確認のためフラグが付いたすべての内容に及ぶものではありません。
モデル開発企業やサービス提供者によって、検査や保存の方法は異なる場合があります。自動安全検査を行ってフラグを付ける前に一定期間コンテンツを保存する事業者もありますが、そうした運用はOpenRouterの処理中検査とは別で、それぞれの提供者のポリシーに従います。OpenRouterは、特に組織に固有のデータ保持要件がある場合、モデルや提供者を選ぶ際に各ポリシーを確認するよう利用者に勧めています。