SC Cyber、継続的なセキュリティ検証を提唱
- •SC Cyberのビクター・リム氏、クラウドやAIの変化に合わせたサイバー対策の見直しを提唱
- •侵入テストは実施時点の状態を示す一方、継続的検証はシステムの変化に応じて防御を確認
- •SC Cyber、GovWare 2026でセキュリティ保証やガバナンス、人材育成を結ぶ展示を計画
SC Cyberの最高成長責任者ビクター・リム氏は、クラウドサービスやAIなどのデジタル技術を導入する公共機関に対し、変化するシステムを継続的に再評価し、部門間で連携しながら人間の判断を中心に置くよう呼びかけています。各機関は、機密情報を守り、既存サービスと市民の信頼を維持しつつ、デジタルサービスを提供する必要があります。
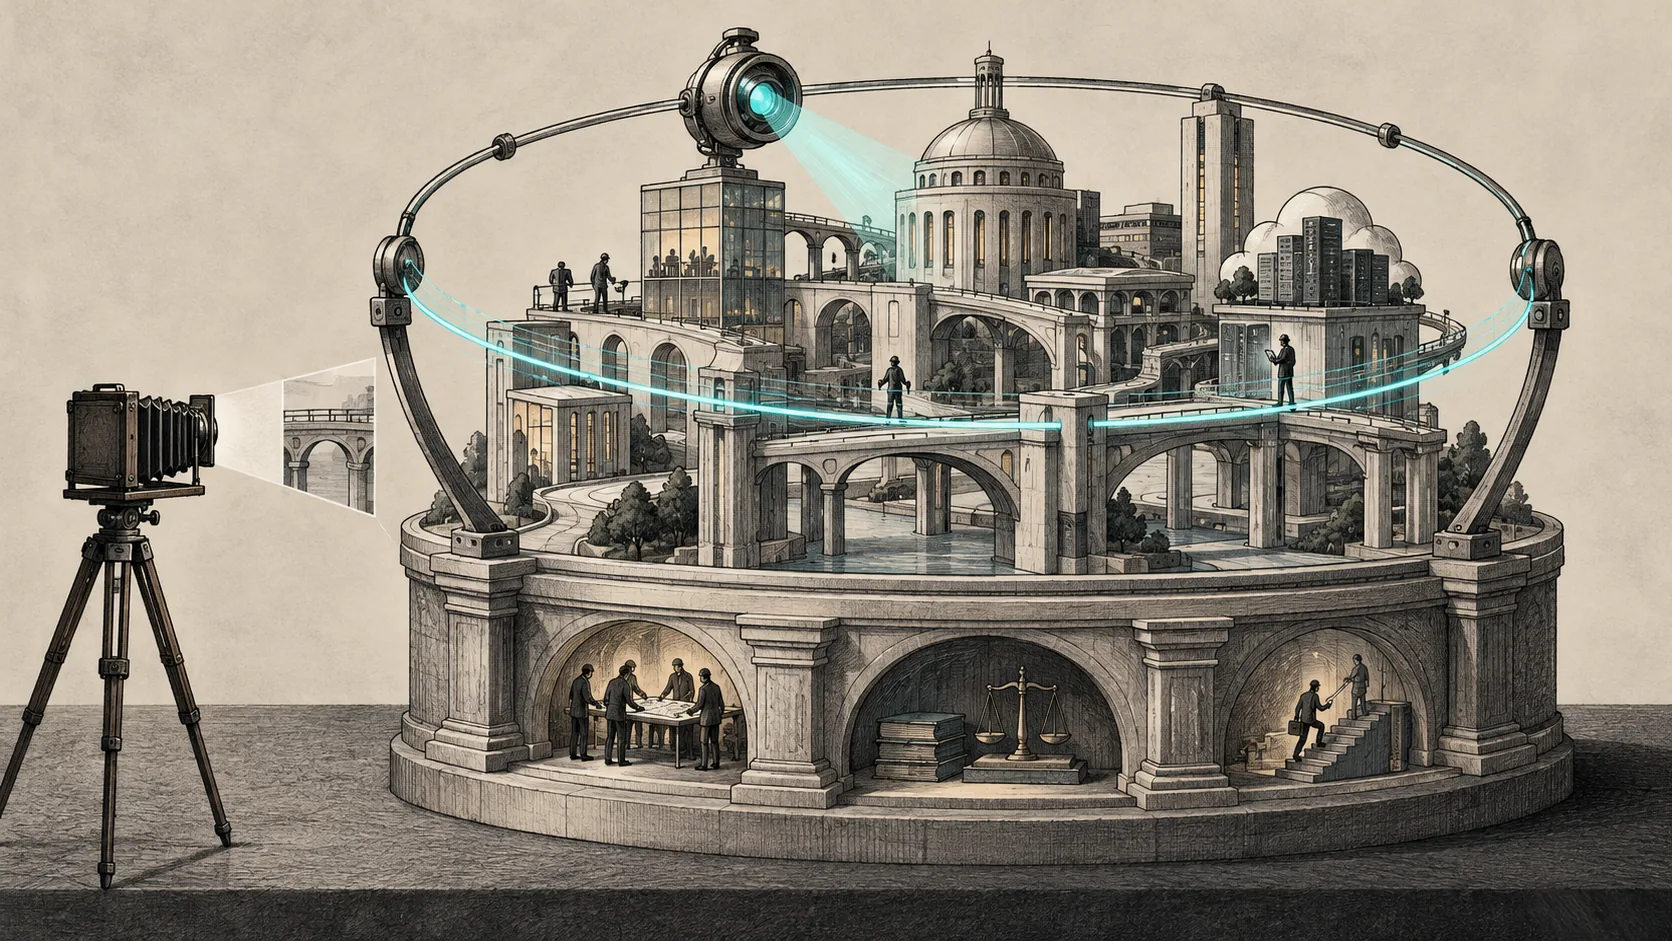
リム氏は、セキュリティチームをF1のピットクルーになぞらえ、システムの変化に合わせて技術、データ、プライバシー、運用の専門家と素早く協力すべきだと述べています。クラウドサービス、API、AI、第三者との連携によって、組織の攻撃対象領域は絶えず変化します。侵入テストで確認できるのは実施時点で安全だった点や脆弱だった点であり、その後に連携機能を追加したり、別のデータセットにアクセスしたり、AI機能を導入したりすると、当時の保証が通用しなくなる可能性があります。
リム氏は、環境の変化に応じて防御とその前提が有効かを確かめる、継続的なセキュリティ検証を提唱しています。人間が主導する監査や侵入テストは引き続き欠かせず、AIは検証の継続性と効率を高める助けになります。機関は、どの変更時に再確認が必要か、指摘事項に誰が対応するかを定めるべきであり、目的は検査回数を増やすことではなく、確信を高めることです。
AIサービスの安全性は、モデルだけでは決まりません。機関は、AIシステムがどのデータにアクセスできるか、どの権限を持つか、どのシステムと連携できるか、どんな操作を実行できるかを定める必要があります。情報を取得するだけのツールと、取得した情報を使って操作する権限を持つツールでは、確認すべき点が異なります。そのため、評価ではサービス全体と連携機能、自律的な操作まで確認しなければなりません。リム氏は、サイバーセキュリティ、プライバシー、データ、ガバナンスの各チームが最終審査を待たず、設計段階から利用範囲を共同で定めるべきだと述べています。
リム氏は、シンガポールと周辺地域の備えにおける課題として、技術、サイバーセキュリティ、データ、プライバシー、リスクの各チーム間の縦割りを挙げています。たとえば、AIシステムが使えるデータセットを広げる場合、技術的な権限設定に加え、データの適切な利用方法や業務上の必要性も検討する必要があります。セキュリティ担当者はサービスの目的を理解し、サービス担当者は設計上のリスクと制約を理解したうえで、各チームが最初から課題を共同で解決する必要があります。
AIは、セキュリティコンサルタントがより多くの情報を分析し、潜在的な弱点を見つけ、反復作業を自動化する助けになります。一方で、指摘が妥当か、深刻度はどの程度か、どの対応が適切かは人間が判断しなければなりません。リム氏は、技術的な専門知識、AI活用力、組織への理解、分野を越えた連携が必要だとし、新しいツールへの習熟とともに実務者の判断力を高める人材育成を求めています。
SC Cyberは、こうした考えをGovWare 2026で示すため、F1のピットストップをモチーフにした展示ブースを計画しています。展示では、攻撃側のセキュリティ検証、リスクとレジリエンス、保証とコンプライアンス、サイバー人材の育成を結び、システムの継続的な検証、技術とAI利用のガバナンス、セキュリティを担う人材の育成を一体として示します。