에이전트의 계획이 접근 권한을 부여하지는 않는다
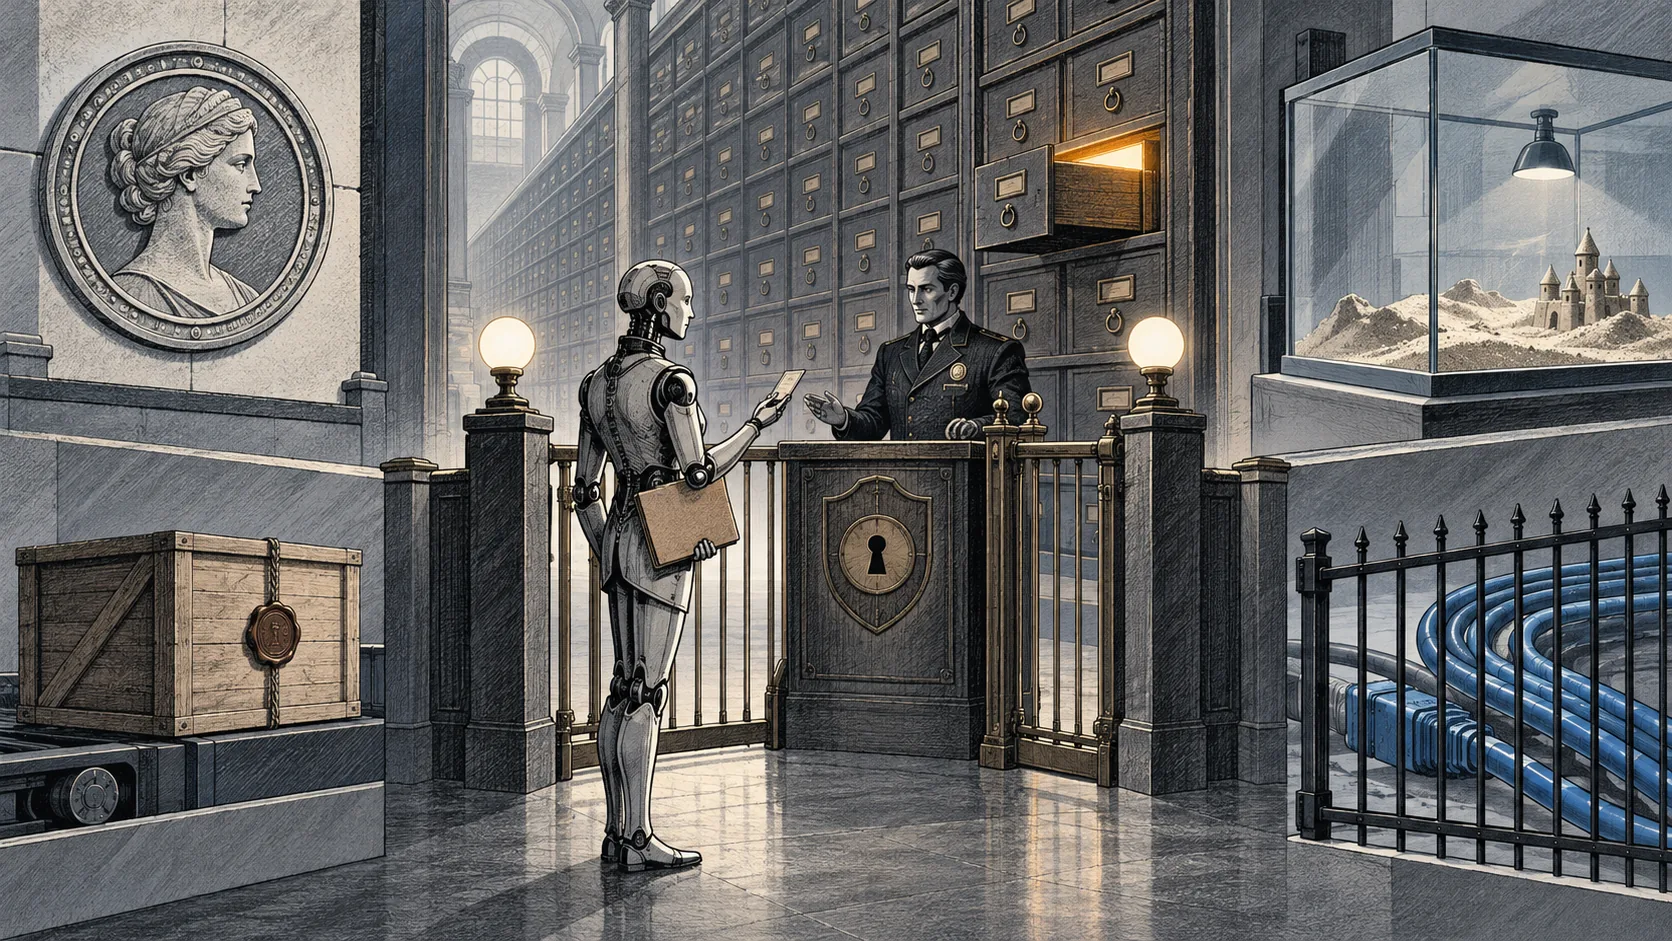
- •의도 기반 권한 부여는 작업 목적과 요청자 권한, 에이전트 역할, 조직 정책을 기준으로 접근을 판단
- •결제 사고 조사 에이전트는 직전 1시간의 로그를 받고, 필요하면 인증 로그 접근을 요청
- •Software Factory, 신원·공급망·샌드박스·네트워크의 네 가지 통제 경계 정의
운영 환경의 오류를 조사하는 코딩 에이전트는 코드 저장소를 읽고 로그를 조회하거나 변경 사항을 제안할 수 있습니다. 조사 중 다른 서비스가 관련되면 접근 권한이 필요하지만, 흔히 자격 증명은 작업과 관계없이 같은 권한을 부여합니다. API 키와 토큰은 에이전트가 어떤 일을 요청받았는지, 누가 작업을 맡겼는지, 어떤 경로로 전달됐는지를 기록하지 않는 경우가 많습니다. 의도 기반 권한 부여는 작업 목적과 맥락을 바탕으로 요청자의 권한, 에이전트 역할, 조직 정책에 비춰 각 접근 요청을 판단합니다. 예를 들어 고객 지원 에이전트의 도구가 인사 기록에 접근할 수 있어도, 해당 기록 조회는 에이전트의 업무 범위에 포함되지 않아야 합니다.
결제 서비스 경보가 발생하면 오케스트레이터가 조사를 제안할 수 있습니다. 권한 부여 서비스는 인증된 경보 발생 경로와 에이전트의 허용된 역할, 에이전트 외부에서 관리되는 정책을 확인한 뒤 사고 조사 에이전트에 직전 1시간 동안의 해당 서비스 로그 읽기 권한을 부여합니다. 증거가 인증 서비스를 가리키면 에이전트가 그 로그에 대한 접근을 요청합니다. 정책에 따라 자동 승인하거나 사람의 승인을 요구할 수 있지만, 승인이 나기 전까지 실행 환경은 요청을 차단합니다. 에이전트는 단서를 따라 조사할 수 있어도 자신의 권한을 스스로 결정하지는 못합니다.
사고 조사 에이전트가 로그 분석을 다른 에이전트에 맡기면, 전달받은 에이전트는 검증 가능한 자체 신원을 사용하고 작업에 필요한 접근 권한만 받으며 그 권한은 자신의 허용 범위 안에 있어야 합니다. 작업을 넘길 때 기존 권한을 더 좁힐 수는 있지만 확대할 수는 없으며, 작업 맥락과 전달자를 기록합니다. 권한 부여 과정은 신뢰된 맥락과 신뢰할 수 없는 콘텐츠도 구분해야 합니다. 인증된 경보에 공격자가 작성한 로그 문장이 포함돼도, 경보 출처가 신뢰된다는 이유로 그 문장 안의 지시가 유효한 권한이 되지는 않습니다.
소프트웨어 팩토리에서 오케스트레이터는 사고와 스캐너 발견 사항을 살피고, 티켓이 없는 버그를 골라 에이전트에 조사와 수정 제안을 맡길 수 있습니다. 유용한 작업을 찾아내는 능력 자체가 필요한 접근 권한을 부여하지는 않으므로, 별도의 결정이 한계를 정하고 에이전트 실행 중 이를 적용해야 합니다. 예산은 과도한 요청을 제한할 수 있고, 검사와 테스트는 어떤 변경 사항을 다음 단계로 보낼지 결정합니다. 에이전트 외부에 보관되는 감사 기록은 진행 상황을 남기며, 취소 가능한 접근 권한으로 운영자가 필요할 때 작업을 중단할 수 있습니다.
Keycard, Docker, Barclays와 Agent Baseline의 Aaron Stanley가 개발한 Software Factory 참조 아키텍처는 신원 및 접근, 공급망, 샌드박스, 네트워크의 네 가지 경계를 정의합니다. 이 경계는 작업별 접근 권한, 에이전트가 사용하는 소프트웨어, 실행 위치, 연결 가능한 시스템을 다룹니다. 이 설계에서는 에이전트가 다음 조사 대상을 선택할 수 있지만, 접근 권한 결정은 독립된 주체의 통제 아래 둡니다.