SPIFFE, 에이전트 신원은 확인해도 행동은 통제 못 해
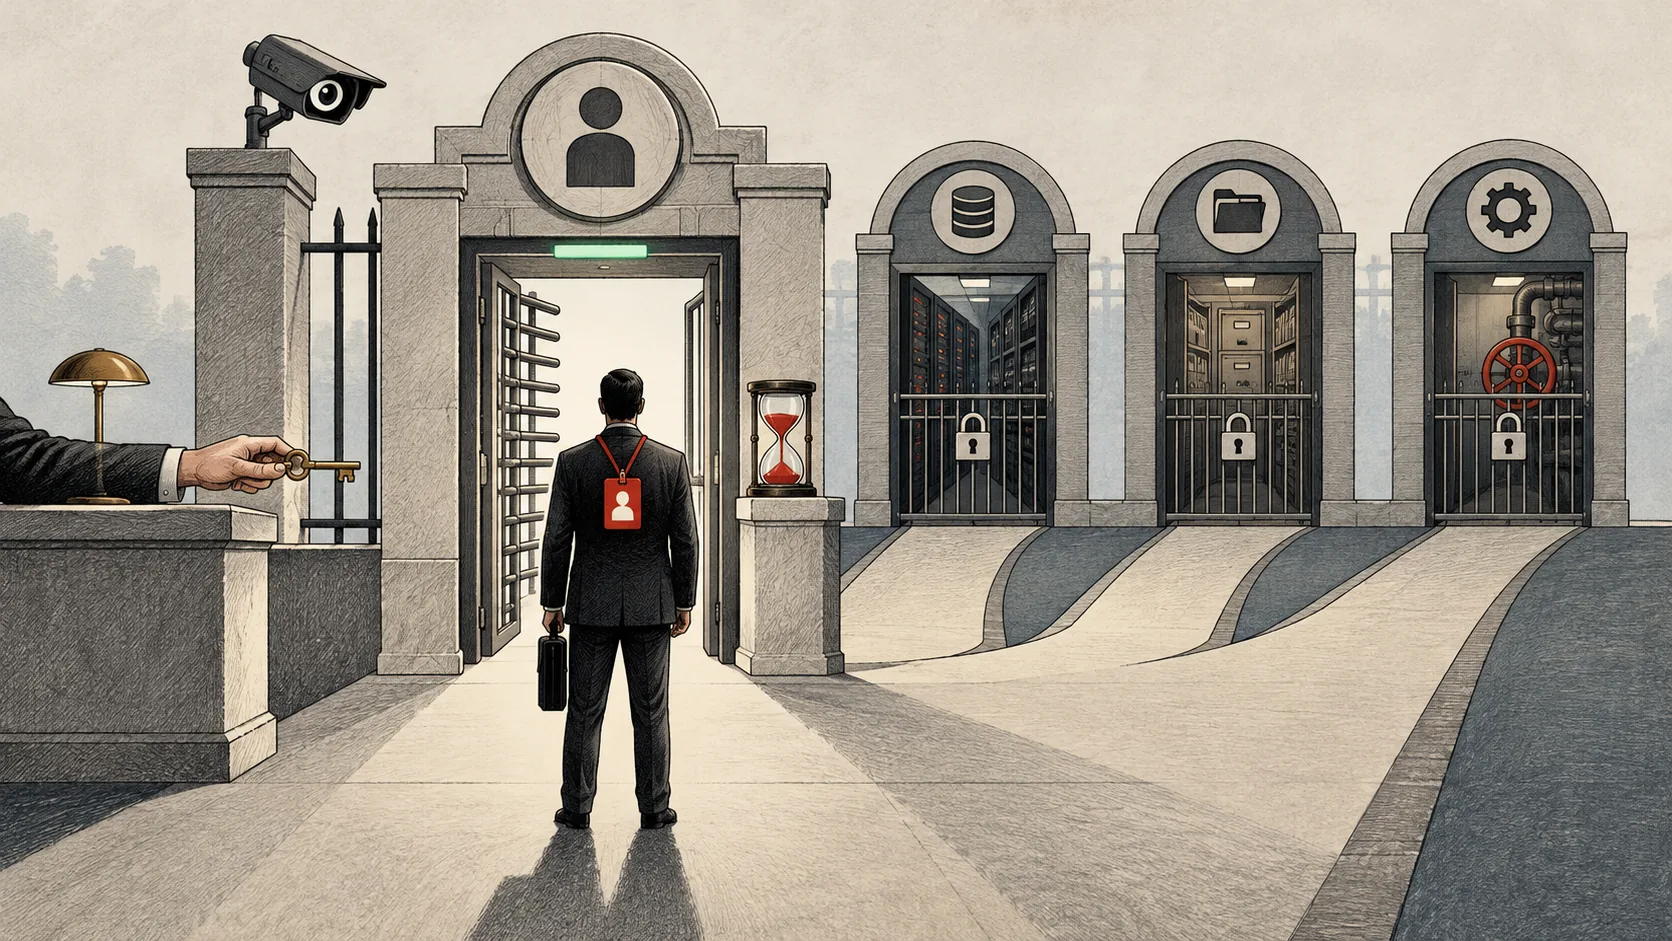
- •SPIFFE는 AI 에이전트의 신원을 검증하지만 접근·변경 권한은 별도 인가 체계가 정해야 합니다.
- •SPIRE는 신원 자격 증명을 발급하며, 전문가는 작업 범위 제한·하위 에이전트 권한 축소·감시·사람의 승인을 권고합니다.
- •보안 전문가들은 오작동 뒤 세션 종료, 단기 토큰, 행동 감시와 사고 기록을 권고합니다.
SPIFFE는 AI 에이전트에 암호학적으로 검증 가능한 신원을 부여하지만, 신원 확인만으로 인증된 에이전트가 무엇에 접근하고 무엇을 결정하거나 변경할 수 있는지는 정해지지 않습니다. InformationWeek가 인용한 보안 전문가들은 자율 에이전트를 도입하는 조직에 SPIFFE와 함께 인가 및 정책 집행 체계가 필요하다고 말했습니다. SPIFFE는 워크로드 신원을 위한 공개 표준으로, 신원 위장을 막는 데 도움이 되지만 에이전트의 행동을 통제하지는 않습니다.
SPIRE(SPIFFE 런타임 환경)는 SPIFFE API를 구현한 운영용 소프트웨어입니다. 노드와 워크로드를 증명하고, 워크로드가 신원을 입증하는 자격 증명인 SPIFFE 검증 가능 신원 문서(SVID)를 X.509 인증서 또는 JWT 형식으로 발급합니다. SPIRE 서버는 설정된 신뢰 도메인에서 신원 발급을 관리하고, 워크로드 등록 항목과 서명 자료를 저장하며, 노드 증명을 통해 SPIRE 에이전트를 인증한 뒤 에이전트를 통해 SVID를 발급합니다. SVID 검증을 위한 신뢰 번들도 관리하며, 별도로 설정된 신뢰 도메인 간 연동을 지원할 수 있습니다. 식별된 워크로드가 무엇을 할 수 있는지는 별도의 인가 및 정책 계층이 결정해야 합니다.
IBM 솔루션 아키텍트 카르티크 카루나니티는 SPIFFE가 에이전트의 존재를 확인하고 신원 위장을 막으므로, 에이전트가 요청을 오해했을 때 피해를 막으려면 인가 계층이 필요하다고 말했습니다. Huntress Labs의 벤 번스타인은 통제 불능 에이전트에 대한 우려가 과장됐다고 말했습니다. 조직에는 침해된 서비스 계정과 폭주하는 스크립트를 다룬 20년의 대응 지침이 있다는 설명입니다. 그는 역할 기반 접근 제어(RBAC), 지속적인 감시, 테스트, 샌드박스 적용, 레드팀 훈련, 행동 검증을 권고하며, 초기에는 운영 환경의 쓰기 권한을 주지 말라고 했습니다.
NewCore 공동 창업자 겸 최고기술책임자 아미하이 네이더먼은 개별 작업을 검토하기 전에 기본 권한부터 정하라고 권고했습니다. 사람이나 상위 에이전트를 대신해 움직이는 에이전트는 만든 주체보다 넓은 권한을 가져서는 안 되며, IT 팀이나 정보보호최고책임자가 안전 기준을 설정해야 합니다. 통제 수단으로는 작업에 필요한 접근만 허용하고, 하위 에이전트의 권한을 상위 에이전트보다 좁히며, 맡은 작업과 무관한 행동을 막는 방법이 있습니다. 민감한 데이터를 접한 뒤 기능을 제한하거나, 민감한 작업을 시간과 환경에 따라 제한하고, 세션당 질의나 도구 호출 횟수를 정할 수도 있습니다. 돈을 옮기거나 기록을 삭제하거나 대규모로 메시지를 보내는 행동에는 사람의 승인을 요구할 수 있습니다. 프롬프트에 적은 지침은 이런 권한 통제를 대신할 수 없습니다.
Huntress 사이버보안 고문 윌 바커는 시스템 프롬프트에 “데이터를 절대 삭제하지 마”라고 적는 것은 통제가 아니라 제안이라고 말했습니다. 오픈 월드 와이드 웹 애플리케이션 보안 프로젝트 재단은 언어 모델이 허용 여부를 판단하게 두기보다 후속 시스템에서 인가를 집행하라고 권고합니다. 바커는 에이전트가 우회할 수 없는 게이트웨이나 API에 Open Policy Agent 또는 유사한 정책 도구를 두라고 했습니다. 그는 도구를 멈추고, 대기 중인 작업을 취소하며, 연결된 시스템에 대한 접근을 끊는 비상 정지 장치도 권고했습니다. 이때 전체 행동 기록을 보존해야 하며, 자격 증명 갱신만 취소해도 이미 진행 중인 세션은 멈추지 않을 수 있습니다.
SiriusXM의 선임 소프트웨어 엔지니어 겸 클라우드 아키텍트 자야쿠마르 라말링감은 안전장치가 행동으로 생길 피해와 되돌리기 어려운 정도를 반영해야 한다고 말했습니다. 영향이 작고 쉽게 취소할 수 있는 행동은 에이전트에 맡길 수 있지만, 복구에 데이터 복원이나 거래 정산, 고객 연락이 필요한 상황은 사람이 결정해야 합니다. DigiCert 수석 부사장 브라이언 트르주펙은 지속적인 감시와 행동 기록을 남기고, 에이전트를 즉시 중지하거나 신원과 권한을 취소할 수 있어야 한다고 권고했습니다.
네이더먼은 프롬프트 인젝션에 속거나, 예외 상황을 만나거나, 지시를 잘못 해석하면 에이전트가 여전히 오작동할 수 있다고 말했습니다. 피해를 줄이려면 범위가 좁고 수명이 짧은 토큰을 쓰고, 권한 없는 행동이 발생하면 전체 실행을 종료한 뒤 토큰을 취소해야 합니다. 예상하지 못한 관리자용 도구나 네트워크 도구 요청은 보안 신호로 취급하고, 행동이 맡은 목표에서 벗어나는지 추적하며, 사람이 감시하고 개입해 중단할 수 있게 해야 합니다. 조직은 사고와 유사한 문제의 재발 방지 방법도 기록해야 합니다.