Workday, C1.ai 인수로 AI 에이전트 접근 관리
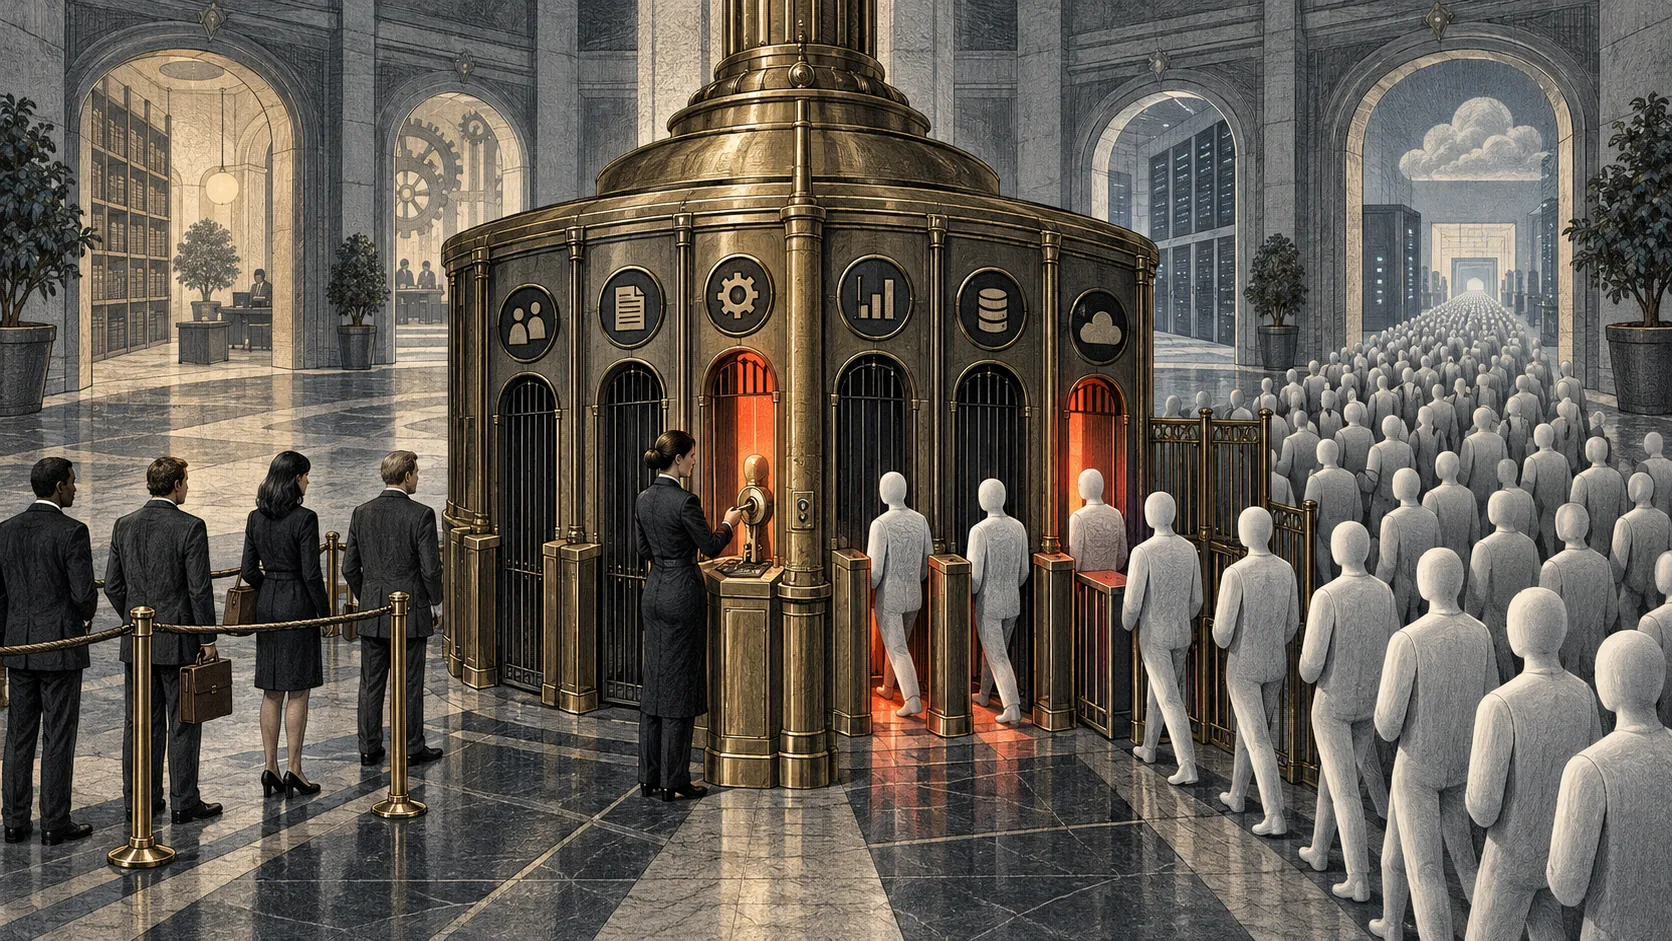
- •Workday, 기업 시스템에서 직원과 AI 에이전트의 접근을 관리하기 위해 C1.ai 인수 추진
- •C1.ai, Workday의 Agent System of Record에 업무별 실시간 권한 부여 기능 추가 예정
- •Workday, 2~3년 안에 에이전트가 사람보다 50~100배 많아질 수 있다고 전망…인수는 승인 거쳐 내년 초 마무리 예상
Workday가 직원과 AI 에이전트가 CRM, 재무, 인적 자본 관리 시스템 등 기업 시스템에 접근하는 방식을 관리하기 위해 신원 거버넌스 플랫폼 C1.ai를 인수할 계획입니다. 회사는 조직이 에이전트를 한곳에서 확인하고 관리하도록 하는 Agent System of Record에 C1.ai를 통합해 업무를 더 쉽고 안전하게 하며 규정을 준수하도록 지원하겠다고 밝혔습니다. 예를 들어 새 직원이 Slack이나 재무 대시보드에 접근하려 할 때, C1.ai가 수동 서비스 요청 대신 접근 승인을 처리할 수 있습니다. C1.ai 최고경영자 알렉스 보비(Alex Bovee)는 통합으로 사람과 에이전트의 접근 권한을 실시간 관리해 보안을 낮추지 않으면서 업무 속도를 높일 수 있다고 말했습니다.
Workday 공동창업자 아닐 부스리(Aneel Bhusri)는 Workday Rising 행사에서 모든 직원이 회사 기록에 등록돼 있으므로 인사 시스템이 직원 신원의 원천이라고 주장했습니다. 그는 Workday의 Agent System of Record가 에이전트 신원의 원천이 되고, C1.ai가 애플리케이션 전반에서 사람과 에이전트가 할 수 있는 일을 관리할 것이라고 설명했습니다. 부스리는 기업이 사용자를 인증하고 애플리케이션 접근을 허용하는 신원 시스템을 여러 개 둘 수 있지만 Workday는 중앙에서 관리하는 체계를 제공하려 한다고 말했습니다. Workday는 Microsoft와 Okta 같은 신원 제공업체와 연동할 수 있으며, 판매가 본격화되기까지 시간이 걸릴 수 있다고 덧붙였습니다. 시장이 기회를 알아보는 데 시간이 필요하다며 이번 거래가 신원 관리 업계를 바꿀 가능성도 있다고 설명했습니다.
Workday 제품·기술 부문 사장 게릿 카즈마이어(Gerrit Kazmaier)는 기업용 AI를 신뢰할 수 있어야 하지만 기존 보안 방식은 사람이나 서비스 계정을 중심으로 설계됐다고 말했습니다. AI 모델은 여러 사람을 대신해 행동할 수 있어 각 작업에 어떤 접근 권한을 줘야 하는지가 문제로 떠오른다는 설명입니다. 그는 채용부터 권한 부여까지의 지연, 규정 준수 문제, 직원의 직무와 프로젝트 및 동료를 바탕으로 권한을 추론하는 어려움도 언급했습니다. 카즈마이어에 따르면 C1.ai는 특정 업무에 필요한 권한을 해당 업무가 진행되는 동안 부여하는 업무 기반 신원 관리 방식을 사용하며, 이를 AI 요청에 실시간으로 권한을 부여하는 데 활용할 수 있습니다.
카즈마이어는 2~3년 안에 에이전트 수가 사람보다 50~100배 많아질 수 있다고 추산했습니다. 그는 노동자 수에 제한받지 않는 디지털 경제에서 이를 성장 기회로 설명하고, C1.ai가 AI 시스템의 신원 및 보안 집행 계층을 제공할 수 있다고 말했습니다. 또한 Workday의 성장 모델은 기반 AI 모델을 넘어 실시간 업무 흐름에 맥락과 권한을 제공하는 도구와 데이터까지 확장된다고 설명했습니다. 기사 작성자는 Workday가 큰 시장 기회를 보고 있으며, 전략을 잘 실행하고 설명하면 차별화 요소를 확보할 수 있다고 평가했습니다. 이번 인수는 승인을 조건으로 내년 초 마무리될 예정입니다.