AIを使った攻撃の時代、古いWebサイトのセキュリティにAIを生かす方法
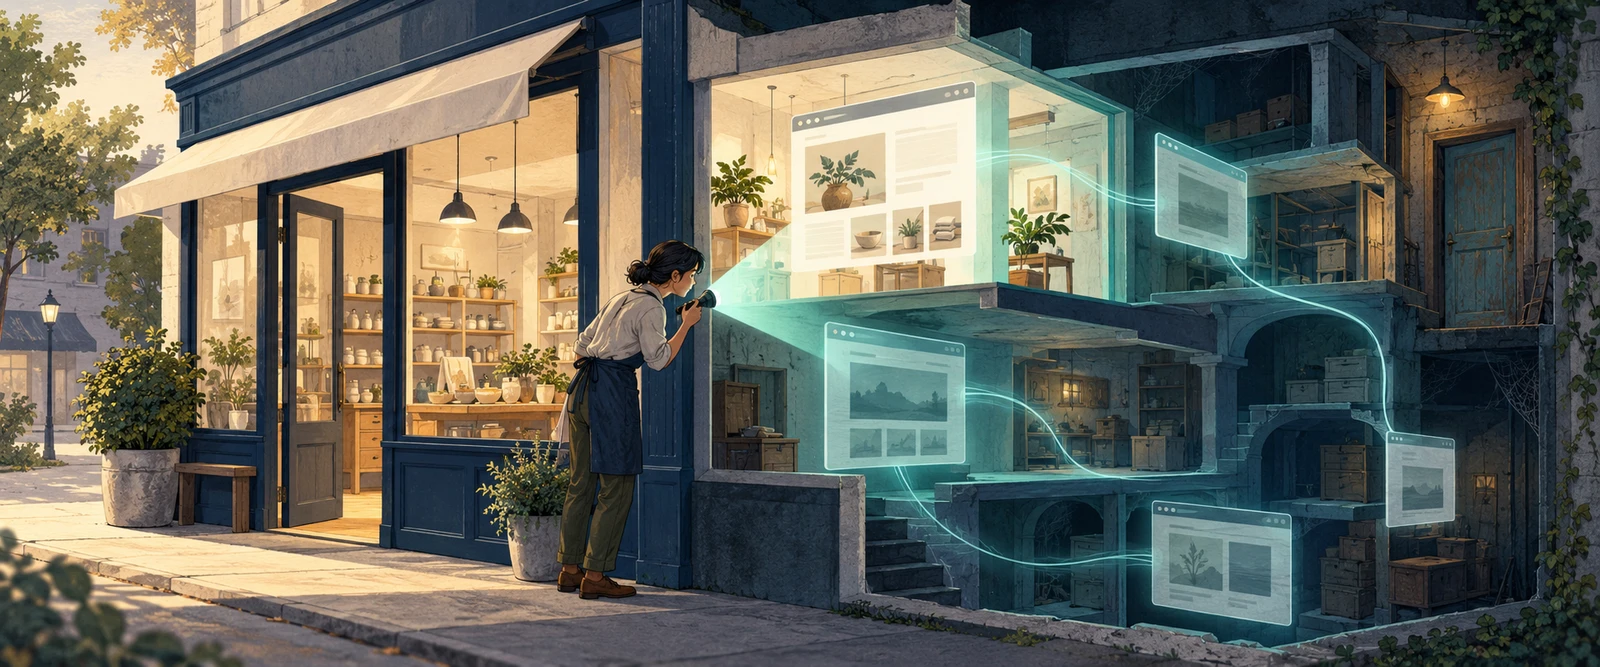
攻撃者はAIで弱点を探し、攻撃用のコードを修正しています。自社の通販・予約サイトは、何年も前のままで大丈夫でしょうか? AIを使った攻撃が個人の攻撃者にも広がる今、サイトを運営する側も、管理方法を見直す時期に来ています。
韓国で最近起きた銀行の情報漏えいは、普段目立たない業務用の画面も顧客情報につながっていることを示しました。AIは、こうしたリスクに対応するための助けにもなります。開発チームがなくても、セキュリティ情報を読み、管理会社の説明を理解し、必要な対応を依頼するために使えます。
1. 銀行への攻撃とWebセキュリティ
韓国の新韓銀行は、2026年10月1日の謝罪文で約2万5,000人の顧客情報の漏えいを明らかにしました。翌10月2日には、KB国民銀行が119人、ハナ銀行が89人の顧客情報の漏えいを公表しています。
問題となったのは、新韓銀行の融資募集担当者向けモバイル照会サービス、KB国民銀行の職員向けモバイル業務支援システム、ハナ銀行の営業支援システムでした。KB国民銀行とハナ銀行は、インターネット・モバイルバンキングとは別のシステムだと説明しています。顧客が直接使う主要サービスだけでなく、その裏で情報を照会する業務用の画面も管理する必要があります。
新韓銀行への攻撃に使われたとみられるサーバーのWebページのタイトルから、AI侵入ツールに関連する文字列が見つかったとして、AIが使われた可能性を示す情報も報じられています。 攻撃者が顧客情報にたどり着く経路をどれほど速く見つけられるかが、重要な問題になっています。
ホームページや通販サイトを運営しているなら、自社にも関わる話です。注文・予約画面、見積もり照会、昔の申込フォーム、外部スタッフ用のページは、いずれも顧客情報につながり得ます。ホームページの見た目を新しくしていても、古い機能まで管理されているか確認しましょう。
2. 日本のAI悪用事例
警察庁が2026年3月に公表した報告書には、生成AIを悪用した捜査事例が掲載されています。2025年1月に複合カフェのアプリサーバーを攻撃し、会員情報を漏えいさせ、一部機能を停止させた疑いで、同年12月に容疑者が検挙された事件です。
警察は、生成AIで作成した攻撃プログラムが使われ、AIの回答をもとにプログラムが修正されたと説明しています。人がコードを書き、エラーを直す工程にAIが加わったのです。攻撃ツールを作るために必要な知識や、試行錯誤の負担を減らせる点に注目する必要があります。
3. AIが下げる攻撃のハードル
Anthropicは2026年9月の脅威に関する報告書で、AIを活用した攻撃が国家とつながる組織だけでなく、個人の攻撃者にも広がっていると分析しました。公表した事例には、クラウドソフトウェア企業に侵入した攻撃者が、環境の調査やデータ収集ツールの作成などにClaudeを悪用した事件もあります。
情報を読み、コードを作り、結果に合わせて修正する作業を、少ない人手で繰り返せるようになったのです。古いサイトの弱点を探す手間が減るほど、運営者も「問題なく使えているから、確認は後で」という管理から抜け出す必要があります。
AIが攻撃者の技術的な負担を減らすなら、運営者もAIで管理の負担を減らしましょう。 難しい技術資料を読み、管理会社に具体的な質問をすることは、開発チームのない事業者でも始められる活用法です。
4. 古いWebサイトの点検
サイトが正常に表示され、注文も入っているからといって、セキュリティ更新が行われているとは限りません。長く使っている通販・予約サイトがあるなら、制作・管理会社に次の四つを聞いてみましょう。
このサイトは、誰が、どこまで管理していますか?
- 更新状況: 使用中のソフトウェアとバージョン、最後のセキュリティ更新日はいつですか? セキュリティサポートが終了したものはありませんか?
- 顧客ごとの閲覧権限: ログインした顧客が自分の注文・予約だけを見られるよう、サーバー側で確認していますか? この仕組みを点検したことはありますか?
- 残っている古い画面: 使っていない見積もり・申込・照会ページや外部スタッフ用の画面はありませんか? 不要な機能は整理できますか?
- 管理の担当範囲: セキュリティ更新や古い機能の整理は誰が担当しますか? 現在の契約に含まれる作業と、別料金になる作業を教えてください。
OWASPのWebセキュリティ資料でも、個々の情報へのアクセス権限や、放置された古い機能の管理が重視されています。質問に答えられる担当者がいなければ、ホスティング会社に問い合わせて、保守の範囲から確かめましょう。サーバーの利用契約と、サイトのソフトウェアを保守する契約は別の場合があります。
5. AIで始めるセキュリティ管理
Webページを開けるAIに、自社のホームページや通販サイトのURLを伝えてみましょう。 製品名やバージョンが分からなくても、公開されている画面を一緒に見るところから始められます。
「私が運営するサイトは [URL] です。公開ページを開き、セキュリティ管理の観点で最初に確認したい項目と、制作会社に聞く質問を整理してください。直接確認できた内容と推測を分け、開けなかったページがあれば教えてください。ログインや情報の入力・送信はせずに見てください。」
HTTPSで開くか、プライバシーポリシーや問い合わせ先があるか、公開の申込・予約画面でどんな情報を求めているかを整理してもらえます。その結果を見ながら、「この画面も現在の管理対象ですか?」など、管理会社に聞く質問を選びましょう。公開画面から得た手がかりを出発点にし、ログイン後の閲覧権限や内部のセキュリティ状況は管理会社に確認してもらいます。
管理会社から回答をもらったら、確認できた製品名・バージョンをもとに、該当する公式のセキュリティ情報をAIと読んでみましょう。使用中のバージョンに当てはまる内容と根拠のリンク、更新が必要な項目を整理し、対応の日程は管理会社に確かめます。
管理会社の説明が難しければ、機密情報を取り除き、分かりやすく説明してもらいましょう。完了した対応と、まだ回答がない項目を分け、何を直すか、誰が担当するか、いつ完了を確認するかを管理会社と決めます。顧客の個人情報、パスワード、アクセスキー、公開すると危険な内部設定はAIに入力しないでください。
今日はサイトのURL一つから、確認したい質問を作ってみてください。AIの助けを借りて疑問を整理すれば、管理会社とのやり取りも具体的になります。
どのAIを選び、何から始めればよいか迷ったら、AIBと始めてみませんか。 AIBは、特定のAI企業に偏らない独立したAI比較プラットフォームを運営しています。事業主や実務担当者が、業務と予算に合うAIを選び、実際の仕事に取り入れられるよう支援しています。難しい資料を読み、次に取るべき対応を整理するところから、自社に合った活用方法を一緒に見つけましょう。
出典・参考資料
- 韓国の銀行に関する報道:Shinhan, Kookmin, Hana data breaches fuel concerns over AI-powered cyberattacks in financial sector · Breach after breach… Following Shinhan and KB Kookmin Bank, Hana Bank and Busan Bank also suffer data leaks
- AIの悪用事例:令和7年におけるサイバー空間をめぐる脅威の情勢等について · Detecting and countering misuse of AI: September 2026
- Webサイトの管理基準:API1:2023 Broken Object Level Authorization · API9:2023 Improper Inventory Management · Choosing a managed service provider (MSP) · Using TLS to protect data
あわせて読みたい
AIセキュリティ・倫理に関連する記事をもっと見る →
企業のAI導入、何から始める?要求整理から評価・運用まで
AI導入のミーティングで「問い合わせ対応を自動化しよう」と決まったのに、具体的に何を作るかは曖昧なまま。そんなことはありませんか。 AIが回答案を作るだけなのか、お客様…
カード番号は無事でも安心できない?情報漏えい通知の読み方と対処法
「カード番号とパスワードは流出していません。」 最近、よく目にする一文です。 でも、カード番号さえ無事なら、本当に安心できるのでしょうか。直接決済に使えない情報でも、あ…
AI学習に使われたくない作品は、公開するファイルから見直そう
作品を見せなければ、次の依頼にはつながりません。ポートフォリオを更新し、SNSに新作を載せ、まだ見ぬ依頼主に届ける。その一方で、望まないAI学習に使われることが気になる…
OpenCodeのAPIキー流出、自分も交換が必要?影響確認から費用管理まで4ステップ
AIコーディングツールに貼り付けたAPIキー。その1本が、あなたの有料アカウントを利用するための鍵です。流出が疑われるとき、アプリを閉じたり、パスワードを変えたりするだ…