SSO(Single Sign-On) — 1つのアカウントで複数のサービスをまとめて使う方法
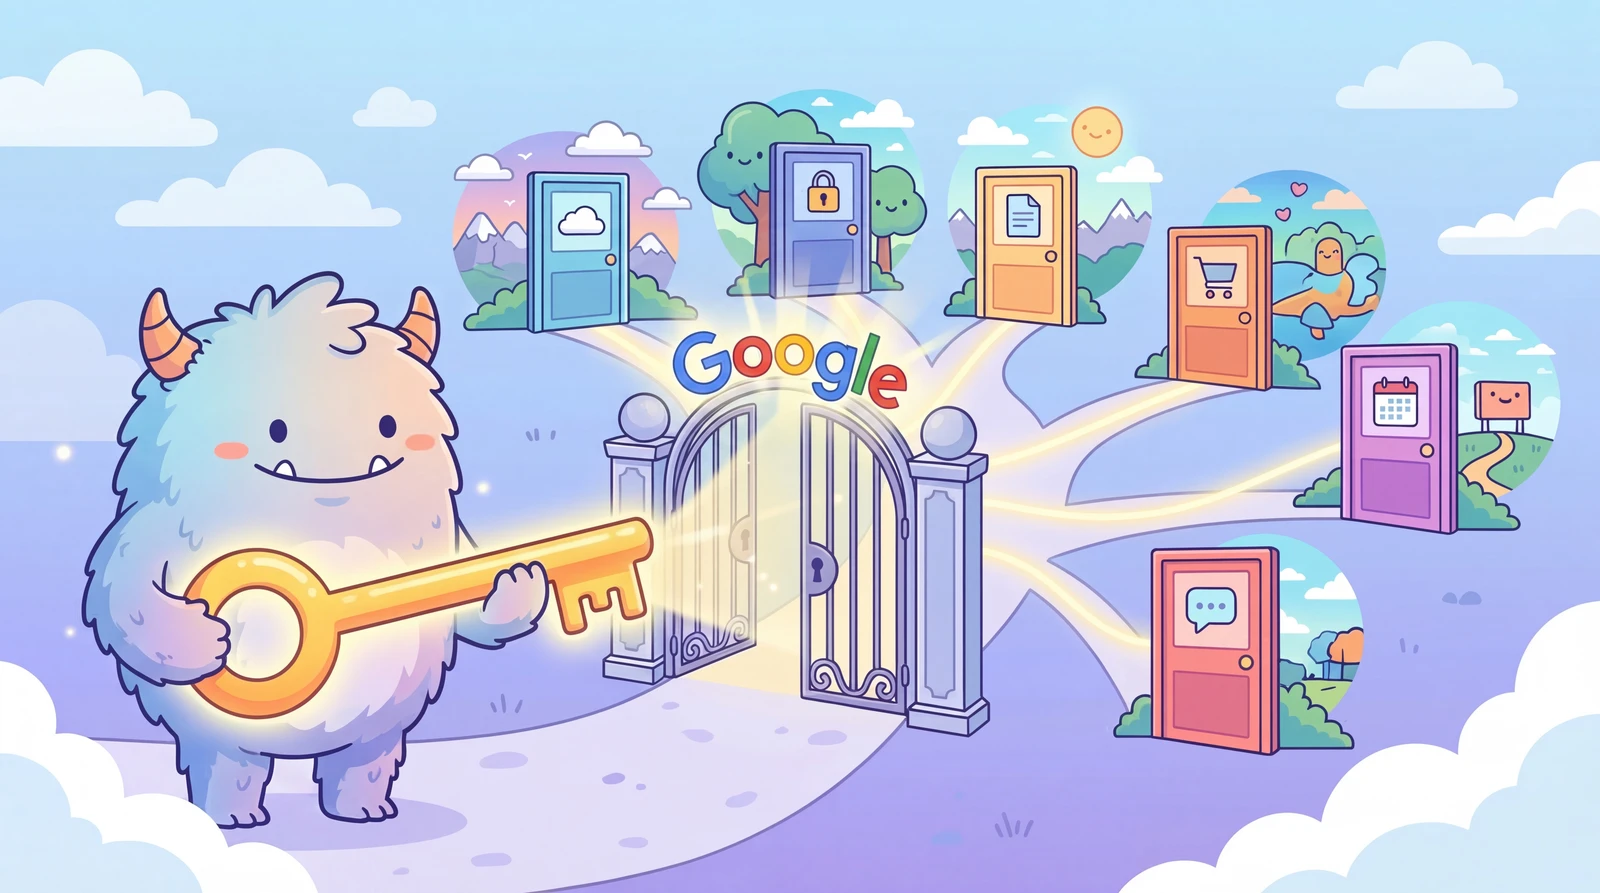
「Googleでログイン」というボタン、あちこちで見かけますよね。
でも、あのボタンを押すと自分のパスワードが相手のサービスに渡ってしまうんじゃないか、個人情報はどこに保管されるんだろう…と不安になったことはありませんか?
今日は、毎日当たり前のように使っているのに意外と中身を知らない SSO(Single Sign-On) について、わかりやすくひも解いていきます。
はじめに押さえておきたい3つのポイント
-
SSOとは、1つのアカウントで複数のサービスをまとめて使えるようにする仕組みです
-
パスワードは各サービスに渡ることはありません。「本人確認が取れました」という証明だけがやり取りされます
-
KnowAIのサイトでもSSOを採用しています。このガイドで、その理由と仕組みをあわせて解説します
1. SSOってそもそも何?
SSOは Single Sign-On の略で、日本語にすると「一度のサインイン」です。
つまり、一度ログインしてしまえば、連携している複数のサービスに改めてログインしなくてもアクセスできるという仕組みです。
遊園地に例えてみましょう。
-
SSOなし → アトラクションのたびに窓口で個別にチケットを買う遊園地 🎢🎟️🎟️🎟️
-
SSOあり → 入口でフリーパスのリストバンドを1本つければ、あとは全部乗り放題の遊園地 🎢🎡✨
SSOは、まさにそのフリーパスにあたります。
NOTE
KNOW — SSOの本質は「信頼の橋渡し」
SSOは単に手間を省くための機能ではありません。
パスワードをあちこちのサービスに預けるのではなく、信頼できる1か所(Googleなど)にだけ預けて、他のサービスには「この人は本人確認済みです」という情報だけを伝える——それがSSOの本質です。
2. なぜSSOが必要なの?
| 困りごと | SSOがない場合 | SSOがある場合 |
|---|---|---|
| パスワード管理 | サービスごとに別々のパスワードが必要 😱 | 1つのアカウントで複数サービスをまとめて利用 |
| セキュリティ | パスワードがあちこちのサービスに分散して保存される 😨 | パスワードが各サービスに保存されない |
| 手軽さ | 毎回IDとパスワードを入力しなければならない | ボタンひとつでログイン完了 |
| 会員登録 | サービスごとにフォームを埋める必要がある | ソーシャルログインボタンひとつで登録も完了 |
3. SSOの仕組みを図解してみると
SSOに登場するのは、大きく3者です:
-
① ユーザー — サービスを使いたい人
-
② サービスプロバイダー — 使いたいウェブサイト・アプリ(例:KnowAIのサイト)
-
③ 認証プロバイダー — 本人確認を請け負う信頼できる第三者(例:Google、Appleなど)
ログインの流れをステップで追うと
-
KnowAIのサイトにアクセスします
-
「Googleでログイン」ボタンをクリックします
-
Googleのログイン画面に飛びます(KnowAIではなく、Googleのページです!)
-
Googleのページでメールアドレスとパスワードでサインインします
-
Googleが KnowAI に「この方は本人確認済みです」という認証情報を送ります
-
KnowAIはその情報を受け取り、ログイン完了
ポイントは、GoogleのパスワードはKnowAIに渡らないということ。
Googleが「この人は本物ですよ」と保証するだけで、パスワード自体はGoogleから出ていかないんです。
4. 個人情報はどこまで渡るの?
ここが気になる方も多いと思います。一つひとつ見ていきましょう。
実際に渡る情報は?
SSOログイン時に認証プロバイダー(例:Google)からサービス(例:KnowAI)に渡る情報は、思ったよりずっと少ないです。
| 渡る情報 | 渡らない情報 |
|---|---|
| メールアドレス | パスワード ❌ |
| 名前(表示名) | 連絡先 ❌ |
| プロフィール写真(任意) | メールの中身 ❌ |
| ユーザーID | 検索履歴 ❌ |
| その他、ユーザーが許可した情報 | 支払い情報 ❌ |
どの情報が渡るかは、初回ログイン時に表示される「アクセス許可」の確認画面でしっかり確認できます。
「Googleでログイン」を押した後に出てくる、「このアプリが○○にアクセスしようとしています」という画面がそれです。ここはちゃんと読んでおきましょう。
情報はどこに保管されている?
-
認証プロバイダー側(例:Google)
- アカウント情報全体(メール、パスワードのハッシュ、プロフィールなど)を管理します
- あなたがどのサービスにSSOでログインしたかも記録されます
- パスワードは「ハッシュ化」という不可逆な処理をした上で保管されており、Google社内の人間でも元のパスワードは見られません
-
サービス側(例:KnowAI)
- パスワードは受け取らず、保管もしません
- Googleから届いた基本プロフィール情報(メール・名前など)だけを保管します
- 「認証トークン」を使ってログイン状態を管理します
認証トークンって何?
トークンとは、いわばデジタルの入場証です。
-
有効期限があり、時間が経つと自動的に失効します
-
パスワードと違って使い捨てなので、仮に盗まれても被害が限定的です
-
1つのサービスにしか使えないため、横断的な悪用もできません
NOTE
KNOW — パスワードとトークン、何が違うの?
パスワードは一度漏れると、変更するまでずっとリスクが続きます。
でもトークンは有効期限が短く、自動で使えなくなります。しかも1サービス限定。
SSOがパスワードを直接渡すより安全と言われるのは、このトークンの仕組みがあるからです。
5. SSOの主な方式を知っておこう
いくつか種類があるので、代表的なものをおさえておきましょう。
-
OAuth 2.0 / OpenID Connect(OIDC) — 個人向けの定番
- 「Googleでログイン」などが、この方式にあたります
- OAuth 2.0は「このアプリが自分の情報を見ることを許可する」という仕組み
- OIDCはそこに「本人確認」の機能を加えたもので、よりセキュアです
- スマホアプリからウェブサービスまで、幅広く使われています
- KnowAIのサイトもこの方式を採用しています
-
ソーシャルログイン(Social Login)
- OAuth 2.0/OIDCをベースにした、消費者向けの使いやすい形
- Google・Apple・Facebook・X(旧Twitter)などのアカウントで手軽にログイン
- 新しいサービスを使い始めるときの「とりあえずGoogleで登録」がこれにあたります
-
SAML(Security Assertion Markup Language) — 企業向けの標準
- 主に会社のシステム環境で使われています
- 会社のアカウント1つで、社内メール・人事システム・プロジェクトツールなどをすべて一元管理
- 仕様は古めですが、エンタープライズ領域では今なお現役です
6. KnowAIでのSSOの使われ方
KnowAIのサイトでは、SSOを活用してシンプルかつ安全なログイン体験を提供しています。
実際にどう便利?
-
アカウント登録が不要 — Google・Discord・GitHubなど、すでに持っているアカウントですぐ始められます
-
パスワード管理から解放される — KnowAIがパスワードを保管することはありません
-
必要最低限の情報しか使わない — メールアドレスと名前程度の基本情報のみ取得します
-
堅牢な認証基盤を活用 — 認証はGoogleなど実績のあるプロバイダーに委ねています
なぜKnowAIはSSOを選んだの?
-
ユーザー体験の向上 — 面倒な登録フォームなしに、すぐコンテンツへたどり着ける
-
セキュリティリスクの低減 — 自前でパスワードを管理しないため、情報漏えいのリスクを大幅に抑えられる
-
信頼性 — 大手認証プロバイダーのセキュリティインフラをそのまま活用できる
7. SSOを使うときに気をつけたいこと
認証プロバイダーのアカウントが乗っ取られたら?
Googleのアカウントが不正アクセスされると、SSOで連携しているすべてのサービスが芋づる式に危険にさらされます。
対策として、必ず2段階認証(2FA)を設定しておきましょう。
「ちょっと待って」と思える権限の要求には要注意
ログインしようとしたら「連絡先へのアクセス」「メールの読み取り」など、ログインとは関係のない権限まで求められることがあります。
そういうときは立ち止まって、許可画面の内容をよく確認しましょう。必要な権限だけを許可するのが鉄則です。
使っていないサービスの連携は定期的に整理しよう
Googleなら、アカウント設定 →「セキュリティ」→「サードパーティのアプリとサービス」から、連携中のサービス一覧が確認できます。使わなくなったものは、こまめに解除しておくと安心です。
WARNING
NO — SSOは便利だけど、一点集中のリスクもある
SSOのメリットが大きい分、認証プロバイダーのアカウント1つに弱点が集中するという側面もあります。
Googleがダウンすれば連携サービスへのログインも止まり、アカウントが乗っ取られれば連鎖的に被害が広がります。2段階認証の設定は「やってもいい」ではなく「やっておくべき」です。
8. よくある疑問にお答えします
Q. SSOでログインしたら、Googleに利用履歴が全部バレるの?
A. バレません。 Googleにわかるのは「この人がログインした」という事実だけ。KnowAI上での行動はGoogleには伝わりません。
Q. Googleアカウントを削除したら、KnowAIも使えなくなる?
A. はい、SSOでのログインはできなくなります。その場合は、サービスのサポート窓口に連絡して別の手段でのアクセス回復を相談してください。
Q. ブラウザの「パスワードを保存する」機能とSSOって違うの?
A. まったく別物です。
Q. 結局、SSOって何が安全なの?
A. 大きく3点です:
まとめ
-
SSOとは、1回のログインで複数のサービスにアクセスできる仕組みです
-
パスワードは各サービスには渡らず、トークン(デジタル入場証)で認証が完結します
-
KnowAIもSSOを採用しており、手軽さとセキュリティを両立しています
-
SSO最大の弱点は「一点集中リスク」。認証プロバイダーへの2FA設定は欠かせません
NOTE
NOW — 今日中にやっておきたいこと
Googleアカウント設定 →「セキュリティ」→「サードパーティのアプリとサービス」を開いてみましょう。
SSOで連携しているサービスの一覧が見られます。
使っていないサービスの連携を解除して、2段階認証がオンになっているか確認する。この2つだけで、日々のSSOライフがぐっと安全になります。
あわせて読みたい
技術概要に関連する記事をもっと見る →
歴史で学ぶAIの基礎「機械は自ら学べるのか?」
まずは、ある新聞記事の一文を読んでみましょう。 「歩き、話し、見て、書き、自らを複製し、自分の存在を意識するようになるだろう」 > “Walk, talk, see,…
歴史で学ぶAIの基礎「AIに自我はあるのか?」
AIって、本当に不思議ですよね。 何でも教えてくれるし、ときには人と話していると錯覚するほど自然に話しかけてきます。 友だちよりも親身に悩みを聞いてくれることだってあり…
AIはどれも「天才」のはずなのに、なぜ実感が湧かないのか?
「米国司法試験をトップ10%で突破した」「博士級の人材より賢い」。最近のAIモデル発表を見ると、どれもみな天才ばかりです。 でも実際に使ってみると?あるAIは質問の意図…
AI APIキー取得ガイド(Google・OpenAI・Anthropic)
APIは一言でいうと、AIを自分のアプリや作業フロー、サービスに「つないで使うための入口」です。そのため、カスタムAIチャットボットを手早く安く試したいときや、自分専用…